


Fail2Ban читает журналы сервисов и после нескольких неудачных входов с одного IP-адреса на время добавляет этот адрес в файрвол. CSF делает то же самое своим демоном LFD и вдобавок управляет правилами iptables. Оба блокируют конкретный IP на сетевом уровне, поэтому не спасают от перебора с тысяч адресов, не видят того, чего нет в журнале, и за Cloudflare без дополнительной настройки банят не того. Ниже рабочие jail для SSH, nginx и WordPress, recidive и шесть ловушек, которые мы воспроизвели на стенде.
Как мы проверяли
10 ноября 2026 года на тестовом стенде: контейнер Ubuntu 24.04, Fail2Ban 1.0.2 из пакета Ubuntu, nftables, OpenSSH 9.6p1, nginx 1.24.0, PHP-FPM 8.3, MariaDB 10.11, WordPress 6.4.3. Сервер, атакующий, администратор и обратный прокси работали в отдельных сетевых пространствах имен; перебор паролей генерировали sshpass и curl, время бана считали по журналу fail2ban.log с миллисекундами. IPv6 проверяли в отдельном ядре User-Mode Linux 6.17, потому что в ядре контейнера IPv6 выключен. CSF на стенд не ставили: его описание ниже сделано по readme и csf.conf из открытого кода. Документация Fail2Ban, CSF, nginx, Cloudflare и Debian проверена 10.11.2026. Это поведение тестового стенда, а не данные серверов RichHost.
Что на самом деле блокируют Fail2Ban и CSF
Fail2Ban состоит из фильтров (регулярные выражения для строк журнала), jail (какой журнал читать и сколько совпадений считать) и действий (что делать с IP). По умолчанию действие добавляет адрес в набор nftables или iptables, и ядро отбрасывает пакеты с него на указанные порты. То есть бан касается IP-адреса источника пакета, а не пользователя, сайта или атаки как таковой.
| Инструмент | Что читает | Что блокирует | Что не блокирует |
|---|---|---|---|
| Fail2Ban | Файлы журналов или journald | IP на портах jail (или на всех портах в recidive) | Ботнет, где каждый адрес делает меньше maxretry попыток; запросы через прокси, пока бан стоит в файрволе сервера |
| CSF + LFD | Журналы по путям из csf.conf, раз в 5 секунд (LF_PARSE) | IP полностью или временно; открытые порты задает сам CSF | То же самое, плюс IPv6 по умолчанию выключен (IPV6 = «0») |
| ModSecurity | Сам HTTP-запрос | Отдельные вредоносные запросы (WAF) | Медленный перебор паролей корректными по форме запросами |
О CSF важно знать, что компания ConfigServer (Way to the Web Ltd) прекратила работу 31 августа 2025 года. Код вышел под GPLv3 и живет в форках: cPanel поддерживает свою сборку только для серверов с cPanel и WHM, для Debian и RHEL есть форки сообщества. Для нового VPS без панели проще взять Fail2Ban из репозитория дистрибутива.
Рабочий jail.local для SSH, nginx и WordPress
Никогда не правьте jail.conf: его перезапишет обновление пакета. Все свое кладите в /etc/fail2ban/jail.local. На стенде работали именно эти секции, только с короткими временами бана, чтобы увидеть несколько циклов за несколько минут.
# /etc/fail2ban/jail.local  (Debian 12 / Ubuntu 24.04, Fail2Ban 1.0.x)
[DEFAULT]
ignoreip  = 127.0.0.1/8 ::1 203.0.113.10
bantime   = 1h
findtime  = 10m
maxretry  = 5
bantime.increment = true
bantime.maxtime   = 1w
backend   = auto
banaction = nftables
banaction_allports = nftables[type=allports]

[sshd]
enabled = true
port    = ssh
# no /var/log/auth.log: read the journal
backend = systemd

[nginx-http-auth]
enabled = true
port    = http,https
logpath = /var/log/nginx/error.log

[wordpress]
enabled = true
filter  = wordpress-hard
port    = http,https
logpath = /var/log/nginx/access.log
# behind Cloudflare or another proxy:
# action = %(action_)s
#          nginx-deny

[recidive]
enabled   = true
logpath   = /var/log/fail2ban.log
banaction = %(banaction_allports)s
bantime   = 1w
findtime  = 1d
maxretry  = 3
Что здесь важно:
- maxretry и findtime задают порог: 5 совпадений за 10 минут. Совпадение не равно паролю. Одно SSH-соединение с несуществующим логином дает две строки (
Invalid userиFailed password), поэтому на стенде бан наступал после третьего соединения. - bantime.increment удлиняет бан для адресов, которые уже попадали в бан, а recidive читает собственный журнал Fail2Ban и закрывает все порты тем, кого забанили трижды за сутки.
- backend:
autoдля файлов,systemdдля журнала. В пакете Ubuntu 24.04 файлjail.d/defaults-debian.confставитbackend = systemdдля всех jail, так что jail для nginx без явногоbackend = autoбудет читать журнал systemd и не увидит ни одной строки access.log. - ignoreip: ваш статический адрес или адрес VPN.
ignoreselfвключен по умолчанию и защищает только адреса самого сервера.
Отдельного фильтра для WordPress в пакете нет, поэтому мы написали свой под журнал nginx в формате combined. Неудачный вход в wp-login.php WordPress возвращает с кодом 200, успешный с кодом 302, поэтому считаются только 200. Любой POST на xmlrpc.php тоже считается.
# /etc/fail2ban/filter.d/wordpress-hard.conf  (nginx combined log)
[Definition]
failregex = ^<HOST> \S+ \S+ \[\] "POST /wp-login\.php(?:\?\S*)? HTTP/[\d.]+" 200
            ^<HOST> \S+ \S+ \[\] "POST /xmlrpc\.php(?:\?\S*)? HTTP/[\d.]+"
ignoreregex =
Перед включением прогоните фильтр по настоящему журналу. На стенде fail2ban-regex нашел 2 совпадения из 8 строк: неудачный вход и запрос к XML-RPC, а успешный вход администратора не задел. Полезные команды на каждый день:
fail2ban-client status sshd
fail2ban-regex /var/log/nginx/access.log /etc/fail2ban/filter.d/wordpress-hard.conf
fail2ban-client get wordpress logpath
fail2ban-client set sshd unbanip 203.0.113.10
fail2ban-client get recidive banip --with-time
Что показал стенд
Атакующий перебирал пароли SSH так быстро, как позволяет sshpass, по одному паролю на соединение. Вот один из запусков в сокращенном виде:
$ att_ssh.sh cw33att 9
17:01:47.105 try 1: admin@10.33.0.1: Permission denied (publickey,password).
17:01:47.648 try 4: admin@10.33.0.1: Permission denied (publickey,password).
17:01:47.853 try 5: ssh: connect to host 10.33.0.1 port 22: Connection refused
$ grep sshd /srv/cw33/log/fail2ban.log
17:01:47,623 [sshd] Found 10.33.0.2 - 2026-11-10 17:01:47
17:01:47,804 [sshd] Ban 10.33.0.2
$ nft list table inet f2b-table
  set addr-set-sshd { type ipv4_addr; elements = { 10.33.0.2 } }
  tcp dport 22 ip saddr @addr-set-sshd reject with icmp port-unreachable
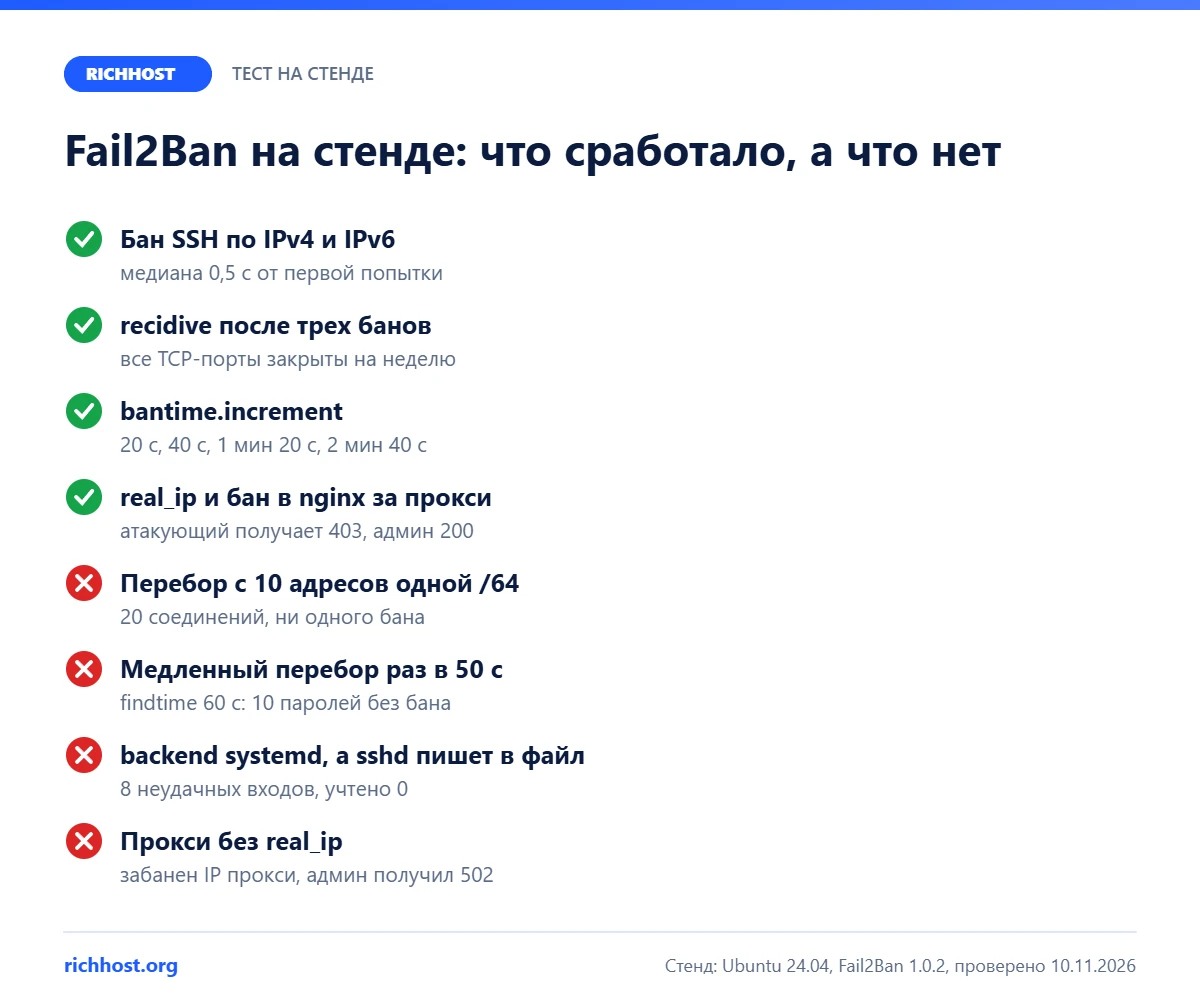
Мы повторили такой перебор 10 раз для каждого способа чтения журнала. С pyinotify бан наступал через 0,34-1,2 секунды от первой попытки, медиана 0,5 секунды; с polling 0,43-1,2 секунды, медиана 0,56. До бана бот успевал сделать от 2 до 6 соединений. Значит, maxretry не точная граница: быстрый бот проходит порог, пока Fail2Ban дочитывает журнал.
С веб-формами разница еще заметнее. 8 POST-запросов на wp-login.php прошли за 0,21 секунды, а бан встал через 76 миллисекунд после пятого совпадения, когда запросы 6, 7 и 8 уже получили ответ. В jail nginx-http-auth 7 попыток с неверным паролем Basic Auth уложились в 64 миллисекунды, бан пришел через 0,35 секунды. После бана этот IP получал отказ в соединении на порт 80, а адрес администратора продолжал работать.
Отдельно проверили XML-RPC. Один запрос system.multicall с 20 попытками входа дает в журнале nginx одну строку, значит Fail2Ban считает его одной попыткой. Однако WordPress 6.4.3 после первой неудачи в таком запросе отклонил все остальные, даже последнюю попытку с правильным паролем. Если XML-RPC вам не нужен (его используют некоторые мобильные приложения и Jetpack), закройте его на уровне веб-сервера, например правилом в файле .htaccess на хостинге.
findtime, bantime и recidive
Медленный перебор мы гоняли с findtime = 60s. Соединение раз в 35 секунд все равно получило бан на третьем соединении, хотя первая и третья попытки разошлись на 71 секунду. Причина в коде Fail2Ban 1.0.2: когда интервал длиннее findtime, счетчик не обнуляется, а пересчитывается по скорости попыток. Соединение раз в 50 секунд прошло без бана: 10 паролей за 200 секунд. Параллельный jail с findtime = 10m на тех же строках забанил бы этот адрес на третьем соединении.
Эскалацию проверяли с намеренно коротким баном в 20 секунд, чтобы увидеть несколько циклов:
# sshd bantime 20s + recidive (maxretry 3, findtime 1d, bantime 1w)
17:02:56 [sshd] Ban 10.33.0.2     17:03:15 [sshd] Unban
17:03:17 [sshd] Ban 10.33.0.2     17:03:36 [sshd] Unban
17:03:39 [sshd] Ban 10.33.0.2
17:03:39 [recidive] Ban 10.33.0.2
$ fail2ban-client get recidive banip --with-time
10.33.0.2  2026-11-10 17:03:39 + 604800 = 2026-11-17 17:03:39

# sshd bantime 20s + bantime.increment = true
[sshd] Increase Ban 10.33.0.2 (2 # 40s -> 2026-11-10 17:07:05)
[sshd] Increase Ban 10.33.0.2 (3 # 1m 20s -> 2026-11-10 17:08:26)
[sshd] Increase Ban 10.33.0.2 (4 # 2m 40s -> 2026-11-10 17:11:06)
Recidive закрыл атакующему все TCP-порты через 47 секунд после первой попытки, после чего перестал отвечать и сайт на порту 80. С bantime.increment известный адрес получал новый бан уже после одного соединения, а длительность удваивалась: 20 секунд, 40, 1 минута 20, 2 минуты 40.
Ловушки, которые мы воспроизвели
Вы забанили себя
Администратор на стенде семь раз ошибся с паролем и получил бан через 1,1 секунды. SSH с его адреса перестал отвечать, а сайт работал, потому что jail sshd закрывает только порт 22. Разблокировать можно из консоли провайдера или с другого адреса командой fail2ban-client set sshd unbanip. После добавления адреса в ignoreip шесть неудачных входов подряд дали в журнале только Ignore 10.33.0.3 by ip. Не снижайте maxretry до 1-2: первый же неверный ключ или старый пароль в клиенте закроет вам доступ.
Backend systemd и пропавший auth.log
В Debian 12 rsyslog больше не ставится по умолчанию, поэтому файла /var/log/auth.log может не быть, а журнал SSH живет только в journald. Поэтому пакет Ubuntu и включает backend = systemd. На стенде мы воспроизвели оба расхождения:
# Ubuntu 24.04 package: /etc/fail2ban/jail.d/defaults-debian.conf
[DEFAULT]
banaction = nftables
banaction_allports = nftables[type=allports]
backend = systemd

# sshd logs to a file, the jail reads the journal: 8 failed logins
[sshd] Added journal match for: '_SYSTEMD_UNIT=sshd.service + _COMM=sshd'
|- Currently failed: 0
|- Total failed:     0

# backend = auto, /var/log/auth.log does not exist
ERROR   Failed during configuration: Have not found any log file for sshd jail
В первом случае Fail2Ban работает и показывает нули, хотя атака идет. Во втором сервер не стартует вовсе. Еще одна деталь: начиная с OpenSSH 9.8 часть сообщений приходит от процесса sshd-session, и фильтр sshd учитывает это только с Fail2Ban 1.1.1 (август 2026 года, по журналу изменений проекта). Поэтому после любого обновления сделайте один неудачный вход и посмотрите, вырос ли Total failed. С журналом systemd на стенде мы не работали: в контейнере его нет.
IPv6
В собственном ядре с IPv6 Fail2Ban 1.0.2 забанил адрес 2001:db8:33::2 так же, как IPv4: действие nftables создает отдельный набор для IPv6. Но один хост обычно получает целую подсеть /64, и сменить адрес внутри нее ничего не стоит:
$ fail2ban-client status sshd
   `- Banned IP list:   2001:db8:33::2
$ nft list table inet f2b-table
  set addr6-set-sshd { type ipv6_addr; elements = { 2001:db8:33::2 } }
  tcp dport 22 ip6 saddr @addr6-set-sshd reject with icmpv6 port-unreachable

# one host, 10 addresses of the same /64, 2 tries each
20 x Permission denied,  Currently banned: 0
20 соединений с 10 адресов одной /64 не дали ни одного бана. Если сайт работает с IPv6 на сервере, для SSH надежнее вход только по ключу, а для веб-форм ограничения на уровне приложения. В CSF поддержку IPv6 нужно включать отдельно: в стандартном csf.conf стоит IPV6 = "0".
Сайт за Cloudflare или другим прокси
За прокси все запросы приходят на сервер с адресов прокси. Мы поставили перед сайтом nginx в роли CDN и прошли три этапа:
# 1. no real_ip: nginx sees only the proxy
10.33.0.4 - - [10/Nov/2026:17:22:31 +0000] "POST /wp-login.php HTTP/1.0" 200
NOTICE  [wordpress] Ban 10.33.0.4
admin via proxy: 502  (connect() failed (111: Connection refused) while connecting to upstream)

# 2. real_ip on, ban in nftables
NOTICE  [wordpress] Ban 10.33.0.2
attacker via proxy: 200 200 200

# 3. real_ip + nginx-deny
deny 10.33.0.2;
attacker via proxy: 403 403 403    admin via proxy: 200
Без real_ip Fail2Ban забанил сам прокси, и администратор получил 502. С real_ip в журнале появился настоящий адрес, но бан в nftables не действует: пакеты атакующего все равно приходят с адреса прокси. Сработал только бан в самом nginx, где после real_ip $remote_addr уже настоящий. Для Cloudflare есть и действие cloudflare-token, которое добавляет правило через API Cloudflare. Готовое действие для nginx:
# /etc/fail2ban/action.d/nginx-deny.conf
[Definition]
actionstart = touch <denyfile>
actionstop  = truncate -s 0 <denyfile> && <nginx_reload>
actionban   = echo "deny <ip>;" >> <denyfile> && <nginx_reload>
actionunban = sed -i '/^deny <ip>;$/d' <denyfile> && <nginx_reload>
[Init]
denyfile     = /etc/nginx/fail2ban-deny.conf
nginx_reload = nginx -s reload

# /etc/nginx/conf.d/realip.conf  (http level)
# every range from https://www.cloudflare.com/ips-v4 and /ips-v6
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 103.21.244.0/22;
# ...
real_ip_header CF-Connecting-IP;
include /etc/nginx/fail2ban-deny.conf;
Доверяйте заголовку только от диапазонов прокси. Когда на стенде стояло set_real_ip_from 0.0.0.0/0, атакующий напрямую подставлял в X-Forwarded-For каждый раз новый адрес: 12 попыток записались как 12 разных IP, ни одного бана. Список диапазонов Cloudflare меняется (на 10.11.2026 в нем 15 сетей IPv4), поэтому обновляйте его по расписанию.
Изменился путь к журналу
Обычную ротацию (переименование файла и nginx -s reopen) Fail2Ban пережил и забанил следующую атаку. А когда мы перенесли access_log сайта в отдельный файл, как делают панели управления, jail продолжал читать старый файл: 10 неудачных входов, ноль новых совпадений. После logpath с шаблоном /var/log/nginx/domains/*.log и fail2ban-client reload wordpress бан вернулся. Проверяйте, какие файлы на самом деле читает jail, командой fail2ban-client get wordpress logpath. Как устроены журналы и где их искать, мы разбирали в статье о том, как читать access и error log.
CSF и LFD: что нужно знать, если он уже стоит
По стандартному csf.conf LFD блокирует SSH после 5 неудач (LF_SSHD = "5") и делает это навсегда (LF_SSHD_PERM = "1"), считает неудачи за час (LF_INTERVAL = "3600") и переводит адрес в постоянный бан после 4 временных за сутки (LF_PERMBLOCK). После установки стоит TESTING = "1": cron очищает правила каждые 5 минут, а LFD не запускается, так что защиты фактически нет, пока вы не поставите 0. Readme CSF прямо говорит, что за CloudFlare iptables не может заблокировать настоящий адрес, а интеграция с API работает только для триггеров ModSecurity и cxs. Если CSF и LFD уже работают, не включайте параллельно jail Fail2Ban для SSH: два инструмента начнут вести отдельные списки банов в одном файрволе.
Что еще закрывает перебор паролей SSH
Fail2Ban уменьшает шум в журнале, но главная защита SSH другая. Включите вход только по SSH-ключам и PasswordAuthentication no, тогда перебор паролей теряет смысл. Отключите вход под root (PermitRootLogin no). Для критичных серверов OpenSSH с версии 8.2 поддерживает аппаратные ключи FIDO2, а PAM-модуль дает одноразовые коды TOTP. Если серверов много, посмотрите на CrowdSec: он обменивается списками атакующих адресов между участниками. А раз в квартал проходите аудит безопасности сайта: он показывает открытые порты и служебные файлы, которых Fail2Ban не видит.
Если X, делайте Y
| Если | Делайте |
|---|---|
| Сайт на виртуальном хостинге | Fail2Ban и CSF не ставите, файрвол сервера настраивает провайдер. Для WordPress: сложный пароль, двухфакторный вход, закрытый XML-RPC, если он не нужен |
| Свой VPS на Debian или Ubuntu без панели | Fail2Ban из репозитория: sshd, recidive, bantime.increment; проверьте backend одним неудачным входом |
| SSH уже только по ключам | Оставьте jail sshd для чистого журнала, но не снижайте maxretry: главная защита здесь ключ |
| Сайт за Cloudflare или другим прокси | real_ip только для диапазонов прокси, бан в nginx (nginx-deny) или через API Cloudflare; бан в nftables не поможет |
| У вас динамический IP-адрес | Внесите в ignoreip адрес VPN или офиса, держите под рукой консоль провайдера |
| Сервер доступен по IPv6 | Проверьте, что бан попадает в набор IPv6; помните об обходе через /64; в CSF включите IPV6 |
| Перебор идет медленно, раз в несколько минут | Увеличьте findtime и полагайтесь на recidive с findtime 1d |
| Панель пишет отдельный журнал для каждого домена | logpath с шаблоном и проверка через fail2ban-client get <jail> logpath |
| На сервере уже есть cPanel с CSF | Оставьте LFD, выключите TESTING, не дублируйте SSH в Fail2Ban |
А что на виртуальном хостинге
На виртуальном хостинге сервером, файрволом и защитой от перебора на уровне сервера управляет провайдер, и клиент Fail2Ban или CSF не устанавливает. RichHost продает виртуальный хостинг и домены, VPS среди услуг нет, так что эта инструкция для тех, у кого есть собственный сервер, и для понимания того, что происходит на машине, где живет сайт. На тарифах виртуального хостинга RichHost (от $8 в месяц, панель управления собственной разработки с ИИ-помощником, бесплатный Let’s Encrypt) ваша часть работы касается самого сайта: пароли, обновления, закрытый XML-RPC и просмотр журналов.
Источники (проверено 10.11.2026): Fail2Ban jail.conf; Fail2Ban ChangeLog; CSF (форк cPanel): readme.txt и csf.conf; cPanel: собственный форк CSF и закрытие ConfigServer; nginx realip; Cloudflare: восстановление IP посетителей; Debian 12 release notes, раздел 5.1.7.
Частые вопросы
Нужен ли Fail2Ban, если SSH работает только по ключам?
Не обязательно, но полезно. Ключ останавливает сам перебор, а Fail2Ban убирает тысячи строк шума из журнала и через recidive закрывает навязчивым адресам остальные порты.
Что выбрать в 2026 году: Fail2Ban или CSF?
Для VPS без панели Fail2Ban: он есть в репозиториях Debian и Ubuntu и развивается (версия 1.1.1 вышла в августе 2026 года). CSF имеет смысл там, где он уже интегрирован, прежде всего на серверах с cPanel.
Почему Fail2Ban ничего не банит, хотя в журнале полно ошибок?
Чаще всего jail читает не тот источник: journald вместо файла или наоборот, либо старый путь к журналу. Проверьте fail2ban-client status, get <jail> logpath и прогоните фильтр через fail2ban-regex.
Можно ли поставить Fail2Ban на виртуальном хостинге?
Нет, для этого нужны права root и доступ к файрволу сервера. На хостинге защитите сам сайт: пароль, двухфакторный вход, ограничение XML-RPC, а защита сервера остается за провайдером.


