Чтобы увеличить upload_max_filesize, поднимите вместе upload_max_filesize и post_max_size (второй должен быть больше) в php.ini, .user.ini или в панели хостинга: по умолчанию PHP пропускает файлы только до 2M. Если же браузер показывает 413 Request Entity Too Large, запрос отсекает веб-сервер еще до PHP: в Nginx нужно увеличить client_max_body_size (по умолчанию 1m), в Apache LimitRequestBody.
Ниже: как за несколько минут понять, какой именно лимит сработал, где его менять на виртуальном хостинге и на VPS, почему советы с ini_set() не работают и как загрузить большой файл, вообще не трогая настройки сервера.
Что означает ошибка 413 и чем она отличается от лимита PHP
Код 413 сервер возвращает, когда тело запроса (файл вместе с остальными полями формы) больше, чем он готов принять. В действующем стандарте HTTP (RFC 9110) код называется Content Too Large, но Nginx и большинство хостингов по-прежнему пишут Request Entity Too Large. Главное: 413 генерирует веб-сервер или прокси, а не PHP. Поэтому правки php.ini ошибку 413 от Nginx не уберут, пока не изменена настройка самого Nginx.
Лимиты PHP срабатывают позже: веб-сервер принимает запрос, PHP видит слишком большой файл и отбрасывает его. Сайт отвечает обычной страницей, а ошибка видна в интерфейсе CMS или в логах. По тексту сообщения легко понять, куда смотреть:
| Что вы видите | Кто отклонил файл | Что менять |
|---|---|---|
| Страница «413 Request Entity Too Large» с подписью nginx | Nginx | client_max_body_size |
| Страница 413 с логотипом Cloudflare | Cloudflare | лимит тарифа Cloudflare или загрузка в обход прокси |
| «The uploaded file exceeds the upload_max_filesize directive in php.ini» | PHP | upload_max_filesize |
| «The link you followed has expired» в WordPress, пустые $_POST и $_FILES, в логе «POST Content-Length … exceeds the limit» | PHP | post_max_size |
| «… exceeds the maximum upload size for this site» | WordPress по лимитам PHP | upload_max_filesize и post_max_size, в мультисайте еще и настройки сети |
| «HTTP error» в медиабиблиотеке WordPress | чаще всего Nginx (413), тайм-аут или нехватка памяти | client_max_body_size, тайм-ауты, memory_limit |
| phpMyAdmin пишет «Max: 2,048KiB» у формы импорта | PHP | upload_max_filesize и post_max_size |
| 413 на файлах от 12,5 МБ, хотя Nginx и PHP настроены | ModSecurity (WAF) | SecRequestBodyLimit |
Цепочка лимитов: от браузера до PHP
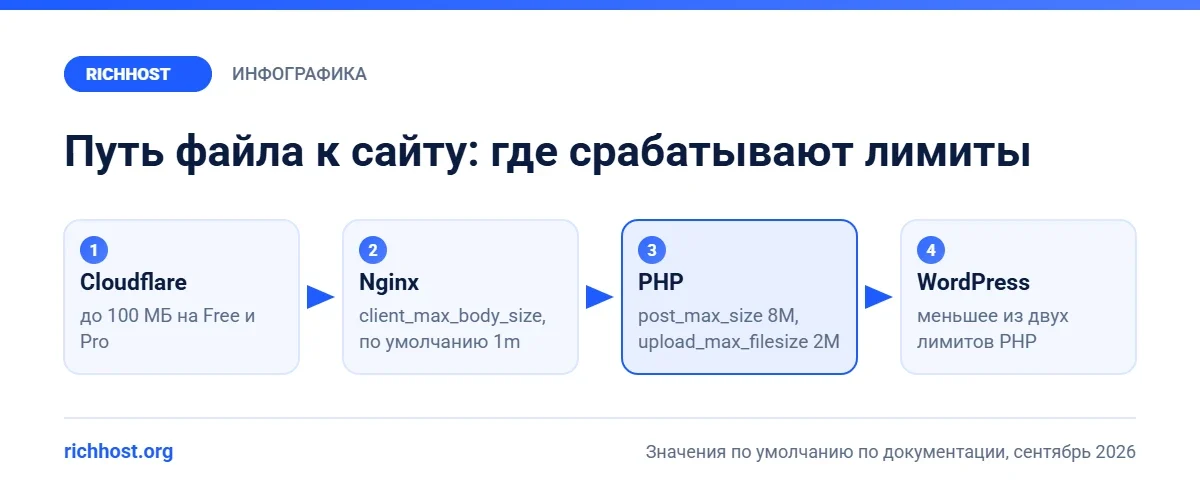
По дороге к сайту файл проходит несколько «шлагбаумов», и пропускная способность всей цепочки равна самому узкому из них. Если поднять upload_max_filesize до 256M, а Nginx оставить с 1m, загрузка упадет на первом же шаге.
| Директива | Где действует | Значение по умолчанию | Что ограничивает |
|---|---|---|---|
| Maximum Upload Size | Cloudflare | 100 МБ (Free, Pro), 200 МБ (Business) | размер запроса через прокси |
| client_max_body_size | Nginx | 1m | тело запроса |
| LimitRequestBody | Apache | 1 ГиБ (с версии 2.4.54, раньше без лимита) | тело запроса |
| SecRequestBodyLimit | ModSecurity | 13107200 байт (12,5 МБ) в рекомендуемом конфиге | тело запроса |
| post_max_size | PHP | 8M | все POST-данные вместе |
| upload_max_filesize | PHP | 2M | один файл |
| max_file_uploads | PHP | 20 | количество файлов в одном запросе |
| memory_limit | PHP | 128M | память скрипта |
| max_execution_time / max_input_time | PHP | 30 с / 60 с (php.ini-production) | время выполнения и время получения данных |
Правило, которое избавляет от большинства ошибок: client_max_body_size ≥ post_max_size > upload_max_filesize. post_max_size должен быть немного больше upload_max_filesize, потому что в POST-запросе кроме файла есть другие поля формы и служебные границы multipart. Документация PHP также советует держать memory_limit больше post_max_size.
В стандартных конфигах некоторых панелей хостинга у Nginx уже стоит client_max_body_size 1024m, так что на таком хостинге (если администратор не менял шаблон) узким местом обычно оказываются именно лимиты PHP.
Как проверить текущие лимиты
Тестовый PHP-файл
Создайте в корне сайта файл limits-check.php, откройте его в браузере и сразу после проверки удалите: такие файлы раскрывают конфигурацию сервера.
<?php
header('Content-Type: text/plain');
echo 'upload_max_filesize: ' . ini_get('upload_max_filesize') . PHP_EOL;
echo 'post_max_size: ' . ini_get('post_max_size') . PHP_EOL;
echo 'memory_limit: ' . ini_get('memory_limit') . PHP_EOL;
echo 'max_execution_time: ' . ini_get('max_execution_time') . PHP_EOL;
echo 'php.ini: ' . php_ini_loaded_file() . PHP_EOL;
echo 'SAPI: ' . php_sapi_name() . PHP_EOL;
Строка SAPI подскажет, какой способ изменения лимитов сработает: fpm-fcgi или cgi-fcgi означает PHP-FPM или FastCGI (работает .user.ini), apache2handler означает модуль Apache (работает php_value в .htaccess), litespeed означает сервер LiteSpeed.
Здоровье сайта в WordPress
В админке откройте «Инструменты → Здоровье сайта → Информация» и раскройте раздел об обработке медиа (Media Handling). Там есть поля Max size of post data allowed, Max size of an uploaded file, Max effective file size и Max number of files allowed. Эффективное значение: это меньшее из upload_max_filesize и post_max_size, именно его WordPress показывает под формой загрузки.
На VPS через консоль
# какие файлы настроек читает PHP-FPM (не CLI)
php-fpm8.3 -i | grep -E "Loaded Configuration|Scan this dir"

# лимит во всех подключенных конфигах Nginx
sudo nginx -T 2>/dev/null | grep -n client_max_body_size

# не задан ли лимит жестко в пуле PHP-FPM
grep -rn "upload_max_filesize\|post_max_size" /etc/php/8.3/fpm/pool.d/
Команда php -i показывает настройки консольного PHP, а не веб-сервера: в Debian и Ubuntu это разные файлы, /etc/php/8.3/cli/php.ini и /etc/php/8.3/fpm/php.ini. Частая ошибка: отредактировать не тот файл и удивляться, что ничего не изменилось.
Чтобы проверить, кто отсекает запрос, отправьте тестовый файл через curl:
truncate -s 20M test.bin
curl -s -o /dev/null -w "%{http_code}\n" -X POST --data-binary @test.bin https://example.com/
# 413 - запрос отбросил веб-сервер или прокси
# 200, 404, 405 - веб-сервер запрос пропустил, ищите лимит в PHP
Как увеличить upload_max_filesize: 4 способа
upload_max_filesize и post_max_size имеют режим PHP_INI_PERDIR. Их можно изменить в php.ini, .user.ini, .htaccess (только для модуля Apache) или в пуле PHP-FPM, но не функцией ini_set() в коде сайта.
1. php.ini на VPS или выделенном сервере
Вместо правки большого php.ini удобнее создать отдельный файл в каталоге conf.d: его легко найти, и он не теряется среди сотен строк.
; /etc/php/8.3/fpm/conf.d/99-uploads.ini
upload_max_filesize = 64M
post_max_size = 72M
memory_limit = 256M
max_execution_time = 300
max_input_time = 300
max_file_uploads = 20
sudo systemctl reload php8.3-fpm
# для Apache с mod_php
sudo systemctl reload apache2Пишите суффиксы K, M, G без буквы B. Значение 64MB PHP прочитает как 64 байта (начиная с PHP 8.2 еще и с предупреждением Invalid quantity), и загрузки перестанут работать совсем. Если в пуле PHP-FPM нашлась строка php_admin_value[upload_max_filesize], меняйте значение там: оно не перекрывается ни ini_set(), ни .user.ini.
2. .user.ini на виртуальном хостинге
Если PHP работает через PHP-FPM или FastCGI (так устроено большинство современных хостингов), создайте в корне сайта, например в public_html, файл .user.ini:
; public_html/.user.ini
upload_max_filesize = 64M
post_max_size = 72M
max_execution_time = 300
max_input_time = 300- PHP ищет .user.ini от каталога запущенного скрипта вверх до корня сайта, поэтому файл в корне действует на весь сайт.
- Файл перечитывается раз в 300 секунд (директива user_ini.cache_ttl), так что результат может появиться только через 5 минут.
- Для модуля Apache (mod_php) .user.ini не работает, там нужен .htaccess.
- Если хостер задал значения через php_admin_value, .user.ini их не изменит: обращайтесь в поддержку.
3. .htaccess для Apache с mod_php или LiteSpeed
# .htaccess
<IfModule mod_php.c>
php_value upload_max_filesize 64M
php_value post_max_size 72M
php_value max_execution_time 300
php_value max_input_time 300
</IfModule>
Без обертки IfModule директива php_value на сервере с PHP-FPM вызовет ошибку 500: Apache не знает такой команды и пишет в лог «Invalid command ‘php_value’». С оберткой строки просто игнорируются, если модуля нет. Сервер LiteSpeed тоже понимает php_value в .htaccess. Если после правок файлы загружаются, но не открываются, проверьте права доступа к файлам на каталог uploads.
4. Через панель управления хостингом
Во многих панелях изменить php.ini может только администратор сервера в настройках сервера. Обычный пользователь виртуального хостинга доступа к этому разделу не имеет, поэтому для него рабочий путь .user.ini или запрос в поддержку. В cPanel для этого есть MultiPHP INI Editor. Возможности разных панелей сравниваются в обзоре панелей управления хостингом.
Как исправить 413 в Nginx: client_max_body_size
Директиву можно задать в блоках http (для всех сайтов), server (для одного сайта) или location (для конкретного адреса). Значение нижнего уровня перекрывает верхний.
# /etc/nginx/nginx.conf - для всех сайтов
http {
    client_max_body_size 80m;
}

# или только для одного сайта
server {
    server_name example.com;
    client_max_body_size 80m;
}
sudo nginx -t && sudo systemctl reload nginxЕдиницы в Nginx: k, m, g (регистр не важен). Значение 0 отключает проверку полностью, но на публичном сервере лучше оставить конечный лимит. Подтверждение, что отсекает именно Nginx, ищите в error.log:
sudo grep "too large body" /var/log/nginx/error.log | tail -5
# client intended to send too large body: 52428800 bytes, client: 203.0.113.10,
# server: example.com, request: "POST /wp-admin/async-upload.php HTTP/2.0"
Apache: LimitRequestBody
Если Nginx работает прокси перед Apache, лимит должны пропускать оба. В Apache начиная с версии 2.4.54 LimitRequestBody по умолчанию равен 1 ГиБ, в более старых версиях ограничения не было. Значение указывается в байтах:
# VirtualHost или .htaccess: 100 МБ
LimitRequestBody 104857600
Cloudflare и ModSecurity
По состоянию на сентябрь 2026 года Cloudflare принимает через прокси запросы до 100 МБ на тарифах Free и Pro и до 200 МБ на Business, для Enterprise лимит выше и настраивается. На бесплатном тарифе поднять его нельзя. Варианты: загружать большие файлы по SFTP, делить их на части или использовать отдельный поддомен в режиме DNS only (без прокси) для админки. ModSecurity в рекомендуемой конфигурации ограничивает тело запроса 13107200 байтами, то есть 12,5 МБ. На виртуальном хостинге этот лимит меняет только хостер.
WordPress: почему лимит не меняется
WordPress определяет максимальный размер файла функцией wp_max_upload_size(), которая берет меньшее из upload_max_filesize и post_max_size. Обойти лимиты сервера он не может, поэтому большинство «рецептов» из интернета не работают:
- ini_set(‘upload_max_filesize’, ’64M’) в wp-config.php или functions.php ничего не дает: для директив PHP_INI_PERDIR ini_set() не действует.
- WP_MEMORY_LIMIT меняет только лимит памяти WordPress, а не размер файла.
- Плагины для увеличения лимита не обходят сервер: они либо меняют только число в интерфейсе через фильтр upload_size_limit, либо дописывают те же .htaccess и .user.ini.
- Мультисайт имеет собственное ограничение: «Сеть → Настройки → Max upload file size», по умолчанию 1500 КБ. Оно действует поверх лимитов PHP.
- Загрузка темы или плагина с сообщением «The link you followed has expired» почти всегда означает превышение post_max_size.
Если «HTTP error» появляется только на больших фото, причина может быть не в размере, а в обработке изображения: создание миниатюр требует памяти, поэтому стоит проверить memory_limit. Когда загрузка в админке не только падает, но и заметно тормозит, пригодится разбор того, почему WordPress тормозит. Итоговый чек-лист:

Как загрузить большой файл без изменения лимитов
Лимиты PHP и Nginx касаются только загрузки через браузер. Большие видео, архивы или дампы базы проще передать другим путем:
- SFTP или FTP не зависят от настроек PHP. Загрузите файл, а затем зарегистрируйте его в медиабиблиотеке через WP-CLI.
- Дамп базы импортируйте консольным клиентом MySQL, а не через phpMyAdmin.
- Каталог UploadDir в phpMyAdmin: если в конфигурации задан $cfg[‘UploadDir’], файлы из этого каталога на сервере появляются в списке для импорта без загрузки через браузер.
- Деление архива на части поможет, когда файл упирается в лимит Cloudflare.
# добавить в медиабиблиотеку файл, уже загруженный по SFTP
wp media import ~/upload/video.mp4 --title="Презентация"

# импорт сжатого дампа базы без phpMyAdmin
gunzip < backup.sql.gz | mysql -u dbuser -p dbname

# разбить архив на части по 90 МБ и собрать обратно
split -b 90M site.tar.gz part_
cat part_* > site.tar.gz
Перенос сайта с большой базой по шагам описан в статье про миграцию сайта на новый хостинг.
Бывает, что размер уже не проблема, но большой файл грузится долго и заканчивается ошибкой 504. Тогда дело во времени: нужно согласовать max_input_time, client_body_timeout и тайм-ауты прокси. Общий порядок поиска таких причин описан в материале о том, как диагностировать проблемы хостинга.
Частые вопросы
Какое значение upload_max_filesize поставить?
Немного больше самого крупного файла, который реально загружают через браузер. Для блога или магазина на WordPress обычно хватает 32-64M. Для видео и резервных копий лучше использовать SFTP, чем поднимать лимит до сотен мегабайт.
Почему после изменения .user.ini лимит не поменялся?
Частые причины: не прошли 5 минут кеша user_ini.cache_ttl, файл лежит не в корне сайта, PHP работает как модуль Apache или хостер зафиксировал значение через php_admin_value. Проверьте результат тестовым файлом с ini_get().
Почему после php_value в .htaccess сайт выдает ошибку 500?
PHP работает через PHP-FPM, и Apache не понимает директиву php_value. Удалите эти строки или оберните их в <IfModule mod_php.c>, а лимиты задайте в .user.ini.
Чем upload_max_filesize отличается от post_max_size?
upload_max_filesize ограничивает каждый отдельный файл, post_max_size: весь POST-запрос со всеми файлами и полями. Если загружаете несколько файлов за раз, post_max_size должен вмещать их суммарный размер.
Можно ли указать client_max_body_size 0?
Можно, это отключает проверку размера в Nginx. Но тогда любой может отправлять на сервер запросы произвольного размера, поэтому лучше задать конкретное значение, не меньше post_max_size.
Влияет ли memory_limit на загрузку файлов?
Сам файл PHP записывает во временный каталог, а не держит в памяти, поэтому напрямую memory_limit размер не ограничивает. Но обработка изображений и распаковка архивов требуют памяти, а документация PHP советует держать memory_limit больше post_max_size.
Вывод
Сначала выясните, кто отклоняет файл: 413 означает Nginx, Apache, Cloudflare или WAF, а сообщение про upload_max_filesize или пустой $_POST означает PHP. Затем поднимите лимит в правильном месте, соблюдая соотношение client_max_body_size ≥ post_max_size > upload_max_filesize, и проверьте результат через ini_get() или «Здоровье сайта». Для очень больших файлов надежнее SFTP и WP-CLI.
На тарифах виртуального хостинга RichHost сайты работают на NVMe-дисках, управление идёт через собственную панель управления с ИИ-помощником, SSL от Let’s Encrypt бесплатный, а серверы расположены в Европе и США.