

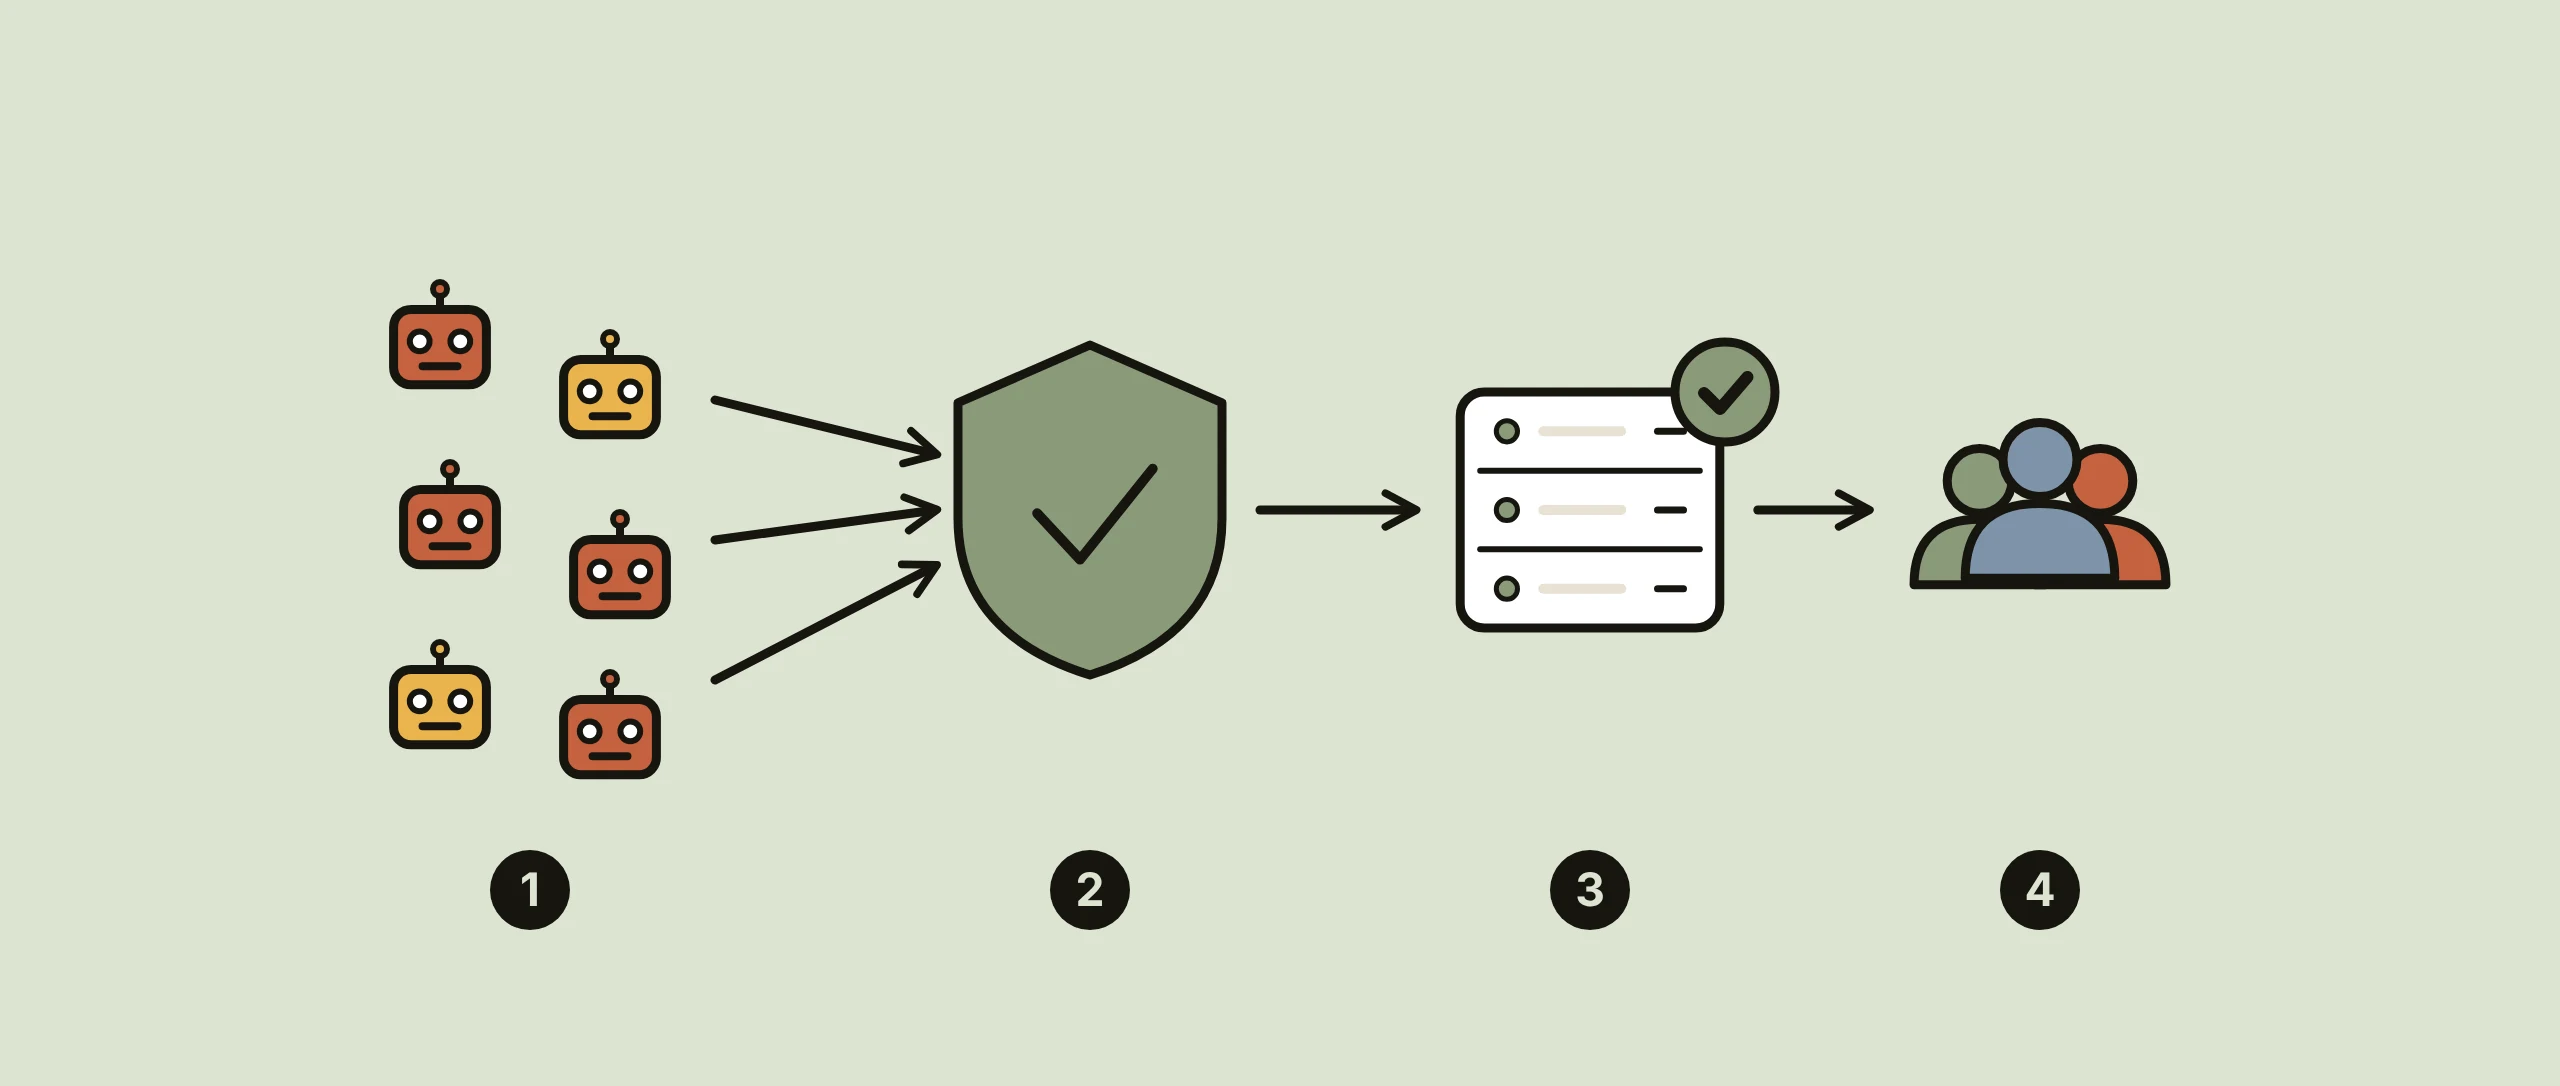
Eine Web Application Firewall (WAF) prüft jede HTTP-Anfrage an Ihre Website und blockiert verdächtige Anfragen, bevor sie WordPress, Ihren Onlineshop oder Ihren eigenen Code erreichen. Bei RichHost gibt es eine L7 WAF als Zusatzoption zu Ihrem Hosting ab 9 $ im Monat; die Hosting-Tarife beginnen bei 8 $ im Monat.
Was Sie bei RichHost bekommen
- L7 WAF: eine Zusatzoption ab 9 $ im Monat, die HTTP-Anfragen an Ihre Websites auf Anwendungsebene filtert.
- Hosting-Tarife: von A3 für 8 $ im Monat bis A50 für 65 $, mit 10 % Rabatt bei jährlicher Zahlung.
- In jedem Tarif: NVMe-Speicher, unbegrenzt viele Websites, Postfächer und Traffic, ein eigenes Control Panel mit KI-Assistent, kostenloses SSL von Let’s Encrypt, SSH-Zugang und alle PHP-Versionen von 7.4 bis 8.3.
- Infrastruktur und Konditionen: Rechenzentren in Helsinki, Warschau, Paris und den USA, kostenloser Umzug von einem anderen Anbieter und 14 Tage Geld-zurück-Garantie.
Die WAF arbeitet mit HTTP-Traffic; sie ist kein DDoS-Filter auf Netzwerkebene. Ein Basisschutz gegen DDoS auf L3-L7 ist in jedem RichHost-Tarif kostenlos enthalten, und die L7 WAF ab 9 $ im Monat ist eine zusätzliche Schicht gegen Angriffe auf Anwendungsebene.
Was ist eine Web Application Firewall: L7 oder Netzwerkebene
Eine Netzwerk-Firewall arbeitet auf den Schichten 3 und 4. Sie sieht IP-Adressen, Ports und Protokolle und entscheidet, ob eine Verbindung überhaupt zustande kommt. Den Inhalt der Anfrage liest sie nicht, deshalb sehen ein normaler Login und ein SQL-Injection-Versuch für sie gleich aus.
Eine Web Application Firewall arbeitet auf Schicht 7, also auf HTTP-Ebene. Sie liest URL, Header, Cookies und den Inhalt der Anfrage und gleicht sie mit Regeln ab: Mustern bekannter Angriffe, Anfrageraten und dem Verhalten des Clients. Die Netzwerk-Firewall entscheidet, wer sich verbinden darf; die WAF entscheidet, welche Anfragen Ihre Anwendung sicher erreichen dürfen.
| Frage | Netzwerk-Firewall (L3/L4) | WAF (L7) |
|---|---|---|
| Was sie sieht | IP-Adressen, Ports, Protokolle | URLs, Header, Cookies, Formulardaten |
| Typische Regel | Alle Ports außer Web und SSH schließen | Anfrage blockieren, deren Parameter SQL-Code enthält |
| SQL-Injection und XSS | nein | ja |
| Wellen von Seitenaufrufen | Nur nach IP, ohne Kontext | Limits pro URL, Client oder Verhalten |
| Angriffe, die die Netzwerkleitung füllen | Filterung vor dem Server nötig | nein |
Was eine WAF auf Anwendungsebene typischerweise blockiert
Die Regeln unterscheiden sich je nach Produkt, aber die meisten WAFs decken dieselben Bedrohungen ab:
- SQL-Injection. Anfragen, die Datenbankbefehle in ein Suchfeld, einen URL-Parameter oder ein Formular schmuggeln, etwa um die Benutzertabelle auszulesen.
- Cross-Site-Scripting (XSS). Versuche, JavaScript in Seiten, Kommentare oder Formulare einzuschleusen, damit es im Browser Ihrer Besucher läuft.
- Bösartige Bots. Schwachstellenscanner, Skripte, die Passwörter am Login durchprobieren, Content-Scraper und Spam-Bots, erkannt an Headern, Anfragemustern und Verhalten.
- HTTP-Floods. Wellen harmlos aussehender Anfragen an aufwendige Seiten wie Suche, Warenkorb oder Login. Sie halten PHP und die Datenbank beschäftigt, bis die Website mit Fehlern wie 503 Service Unavailable antwortet.
Viele WAFs bieten außerdem virtuelles Patchen: eine Regel, die den Exploit für eine bekannte Plugin-Lücke blockiert, bis das Update da ist. Das verschafft Zeit, ersetzt aber das Update nicht, ebenso wenig wie die übrigen Schritte aus unserem Test zur WordPress-Sicherheit.
Wann eine Website eine WAF braucht
Eine WAF lohnt sich, wenn die Website Eingaben von Besuchern annimmt oder etwas Wertvolles enthält: Logins, Kundenkonten, Bestellungen, personenbezogene Daten. Eine Visitenkarten-Website ohne Formulare gewinnt wenig. Ein Onlineshop oder eine WordPress-Website mit vielen Plugins gewinnt viel.
Typische Anzeichen: viele fehlgeschlagene Logins im Log, Anfragen an Pfade, die Sie nie veröffentlicht haben, etwa /.env oder alte Admin-Adressen, Spam über Formulare, CPU-Spitzen ohne mehr echte Besucher. Server-Monitoring im Hosting und das Access-Log zeigen das meist zuerst.
Kennen Sie die Grenzen. Eine WAF behebt keine veralteten Plugins, schwachen Passwörter oder typischen Server-Sicherheitslücken. Sie stoppt keine volumetrischen Angriffe, die die Leitung füllen, bevor überhaupt eine HTTP-Anfrage ankommt. Strenge Regeln können auch legitime Anfragen blockieren, daher lohnt es sich bei jeder WAF, blockierte Anfragen nach dem Einschalten zu prüfen.
Entscheidungstabelle: Brauchen Sie eine WAF?
| Ihre Website | Hauptrisiko | Was zu tun ist |
|---|---|---|
| Statische Website oder Visitenkarte ohne Formulare und Login | Auf Anwendungsebene kaum Angriffsfläche | Updates, SSL und Backups; WAF optional |
| WordPress mit Plugins, Kommentaren und Login-Seite | Plugin-Lücken, Passwort-Raten | WAF plus Updates und starke Passwörter |
| Onlineshop oder Kundenkonten | Diebstahl von Kundendaten, eingeschleuste Skripte im Checkout | WAF empfohlen |
| Plötzliche Anfragewellen auf Suche, Login oder Warenkorb | HTTP-Flood (L7) | WAF mit Limits plus Caching |
| Server nicht erreichbar, Leitung voll | Volumetrischer Angriff (L3/L4) | Eine WAF hilft nicht: Filterung muss vor dem Server erfolgen |
| Eigener Code, der sich nicht schnell patchen lässt | Bekannte Lücke in der Anwendung | WAF als vorübergehender virtueller Patch, dann Code korrigieren |
Was für Shops außerdem zählt, steht auf unserer Seite zum Onlineshop-Hosting. Ein CDN vor der Website nimmt dem Server statische Dateien ab und ergänzt eine WAF gut.
So bestellen Sie
- Wählen Sie einen Hosting-Tarif und zahlen Sie monatlich oder für ein ganzes Jahr (jährliche Zahlung spart 10 %).
- Falls Sie noch keine Domain haben, können Sie eine Domain bei RichHost registrieren.
- Schreiben Sie dem Support und lassen Sie die L7 WAF für die gewünschten Websites aktivieren. Die Zusatzoption kostet ab 9 $ im Monat.
- Sie wechseln von einem anderen Anbieter? Der Umzug zu RichHost ist kostenlos.
Häufige Fragen zur Web Application Firewall
Was ist eine WAF in der IT-Sicherheit?
Ein Filter zwischen Besuchern und Ihrer Webanwendung. Sie prüft HTTP-Anfragen und blockiert solche, die Angriffsmustern wie SQL-Injection, XSS oder bösartigen Bots entsprechen, bevor die Anwendung sie verarbeitet.
Ist eine WAF dasselbe wie eine Netzwerk-Firewall?
Nein. Die Netzwerk-Firewall kontrolliert IP-Adressen und Ports, die WAF liest den Inhalt der HTTP-Anfragen. Die meisten Websites profitieren von beiden, weil sie Verschiedenes stoppen.
Was unterscheidet eine Cloud-WAF von einer Server-WAF?
Eine Cloud-WAF filtert den Traffic auf Knoten eines Anbieters, bevor er Ihren Server erreicht. Eine Server-WAF wie ModSecurity läuft als Modul des Webservers selbst. Beide prüfen dieselben HTTP-Anfragen.
Was ist ModSecurity?
ModSecurity ist eine quelloffene WAF-Engine für Apache, Nginx und IIS. Allein ist sie nur die Engine: Was blockiert wird, bestimmt das geladene Regelwerk, meist das OWASP Core Rule Set.
Schützt eine WAF vor DDoS-Angriffen?
Teilweise. Limits helfen gegen HTTP-Floods auf Schicht 7. Volumetrische Angriffe, die die Leitung füllen, müssen vor dem Server gefiltert werden, und das leistet eine WAF nicht.
Vergleichen Sie Tarife und Preise auf der Seite RichHost Hosting-Tarife und aktivieren Sie die L7 WAF für Websites mit Logins, Bestellungen oder personenbezogenen Daten.


