


Щоб встановити LEMP на Ubuntu 24.04, вистачає стандартного архіву Ubuntu: одна команда apt install ставить Nginx 1.24.0, MariaDB 10.11.14 і PHP 8.3.6-FPM (версії станом на 25.10.2026). Але мінімальний набір php8.3-fpm php8.3-mysql WordPress не влаштовує: на нашому стенді вбудована перевірка «Здоров’я сайту» знайшла сім відсутніх модулів, зокрема обов’язковий gd. Нижче: перевірені команди, server-блок, пул PHP-FPM з формулою для pm.max_children, health-check і таблиця помилок із реальними рядками логів.
Стаття починається там, де закінчується базове налаштування сервера: користувач із sudo, вхід за SSH-ключем, ufw, fail2ban і swap описані в інструкції налаштування VPS на Ubuntu 24.04, тут ми їх не повторюємо.
Як ми перевіряли
Тестовий стенд RichHost: ізольований контейнер 2 vCPU / 8 ГБ, Ubuntu 24.04.4 LTS, пакети з архіву Ubuntu, 25 жовтня 2026. Конфіги зі статті запускали на окремому порту з власним майстром PHP-FPM і копією сайту на WordPress 6.7.2, перевіряли командами nginx -t, php-fpm8.3 -t і запитами curl, а помилки відтворювали, навмисно ламаючи конфігурацію. Пам’ять міряли як PSS і RSS процесів із /proc/<pid>/smaps_rollup, навантаження давав ApacheBench, 1000 запитів до сторінки запису без кешу сторінок. У контейнері немає systemd, тому служби запускали напряму; на VPS ті самі дії виконує systemctl (відповідність у таблиці нижче). Числа стосуються лише стенду, а не робочих серверів RichHost; після тестів усе тестове видалено.
Крок 1. Встановіть пакети однією командою
sudo apt update
sudo apt install -y nginx mariadb-server php8.3-fpm php8.3-mysql \
  php8.3-curl php8.3-xml php8.3-mbstring php8.3-gd php8.3-zip php8.3-intl
Не встановлюйте метапакет php: його першою залежністю йде модуль Apache, а він у LEMP не потрібен. Перевірте, звідки прийшли пакети і що саме стоїть (вивід зі стенду, скорочено):
$ apt-cache policy nginx php8.3-fpm mariadb-server
nginx:
  Installed: 1.24.0-2ubuntu7.18
 *** 1.24.0-2ubuntu7.18 500
        500 http://archive.ubuntu.com/ubuntu noble-updates/main amd64 Packages
php8.3-fpm:
  Installed: 8.3.6-0ubuntu0.24.04.13
 *** 8.3.6-0ubuntu0.24.04.13 500
        500 http://archive.ubuntu.com/ubuntu noble-updates/universe amd64 Packages
mariadb-server:
  Installed: 1:10.11.14-0ubuntu0.24.04.1
 *** 1:10.11.14-0ubuntu0.24.04.1 500
        500 http://archive.ubuntu.com/ubuntu noble-updates/universe amd64 Packages

$ nginx -v
nginx version: nginx/1.24.0 (Ubuntu)
$ php-fpm8.3 -v
PHP 8.3.6 (fpm-fcgi) (built: Oct 19 2026 15:16:58)
$ mariadb --version
mariadb  Ver 15.1 Distrib 10.11.14-MariaDB, for debian-linux-gnu (x86_64)
Тут видно дві речі. Перша: PHP 8.3.6 в Ubuntu не «застарілий». Canonical не змінює номер версії, а переносить у пакет виправлення безпеки, тому важить суфікс 0ubuntu0.24.04.13. Друга: якщо на сервері кілька версій PHP, команда php -v показує не ту, що обслуговує сайт. На нашому стенді для інших тестів стоїть ще PHP 8.4, і php -v повернула 8.4.21, хоча сайт працює на 8.3. Перевіряйте php-fpm8.3 -v або перемкніть CLI командою sudo update-alternatives --set php /usr/bin/php8.3.
Які розширення PHP потрібні WordPress
Ми запустили вбудовану перевірку модулів WordPress 6.7.2 (ту саму, що в розділі «Інструменти > Здоров’я сайту») у PHP-FPM із трьома наборами пакетів:
| Що встановлено | Модулів PHP | Результат перевірки WordPress |
|---|---|---|
php8.3-fpm php8.3-mysql |
39 | Критично: немає gd (обов’язковий, коли немає Imagick); бракує curl, dom, mbstring, zip, intl, imagick |
+ php8.3-curl php8.3-xml php8.3-mbstring |
47 | Критично: немає gd; бракує zip, intl, imagick |
+ php8.3-gd php8.3-zip php8.3-intl |
50 | Лише рекомендація: imagick |
Отже, жоден із восьми PHP-пакетів у команді вище не зайвий. Без gd (і без Imagick) WordPress не створює мініатюри зображень. Для curl, zip чи mbstring у нього є запасні механізми, але повільніші й менш надійні, тому перевірка їх і позначає. Imagick лишається єдиною рекомендацією: пакет php8.3-imagick тягне 12 нових пакетів бібліотек ImageMagick (за симуляцією apt-get install -s), тож ставте його, лише якщо потрібні PDF-прев’ю чи складні формати. Підступ, на який ми натрапили: якщо запускати ту саму перевірку через WP-CLI, mbstring у списку відсутніх не з’являється, бо WP-CLI має власну заміну цих функцій. Дивіться результат у веб-інтерфейсі або командою php-fpm8.3 -m.
Крок 2. База даних і користувач MariaDB
sudo mariadb-secure-installation
sudo mariadb
Скрипт mariadb-secure-installation видаляє анонімних користувачів і тестову базу та забороняє віддалений вхід root: на ці питання відповідайте Y. Перехід на unix_socket можна пропустити, бо root в Ubuntu вже входить так (через sudo mariadb, без пароля). Для сайту створіть окремого користувача з правами лише на свою базу:
CREATE DATABASE example_db CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
CREATE USER 'example'@'localhost' IDENTIFIED BY 'change-me-Long-Pass-42';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, ALTER, INDEX, DROP,
      CREATE TEMPORARY TABLES, LOCK TABLES
  ON example_db.* TO 'example'@'localhost';
Замість GRANT ALL тут конкретний список: повсякденній роботі WordPress вистачає SELECT, INSERT, UPDATE і DELETE, а CREATE, ALTER, INDEX і DROP потрібні для оновлень і плагінів. FLUSH PRIVILEGES після CREATE USER і GRANT не потрібен. MariaDB в Ubuntu слухає лише 127.0.0.1, тож порт 3306 ззовні закритий за замовчуванням.
Крок 3. Окремий пул PHP-FPM
Замість правок у стандартному www.conf створіть для сайту власний пул /etc/php/8.3/fpm/pool.d/example.conf. Якщо пули різних сайтів працюють від різних користувачів, зламаний сайт не прочитає файли сусіда.
[example]
user = www-data
group = www-data
listen = /run/php/php8.3-fpm-example.sock
listen.owner = www-data
listen.group = www-data
listen.mode = 0660

pm = dynamic
pm.max_children = 10
pm.start_servers = 2
pm.min_spare_servers = 1
pm.max_spare_servers = 3
pm.max_requests = 500

request_terminate_timeout = 60s
request_slowlog_timeout = 5s
slowlog = /var/log/php8.3-fpm-example-slow.log
pm.status_path = /fpm-status

php_admin_value[upload_max_filesize] = 64M
php_admin_value[post_max_size] = 64M
php_admin_value[memory_limit] = 256M
php_admin_value[max_execution_time] = 60
sudo php-fpm8.3 -t && sudo systemctl reload php8.3-fpmЛіміти завантаження задано прямо в пулі, тому вони діють лише на цей сайт. Навіщо вони, ми перевірили: зі стандартними post_max_size = 8M і upload_max_filesize = 2M файл на 10 МБ проходив крізь nginx (там ліміт 64m), але PHP мовчки його відкидав. Форма поверталася порожньою, а в лог потрапляв лише цей рядок:
PHP Warning: POST Content-Length of 10000212 bytes exceeds the limit of 8388608 bytesПісля рядків php_admin_value той самий файл приймався, а 70 МБ nginx відсікав кодом 413. Докладніше про ці ліміти у статті про те, як збільшити upload_max_filesize. Ще одна пастка: якщо request_slowlog_timeout більший за request_terminate_timeout, PHP-FPM не стартує взагалі, і всі сторінки віддають 502:
ERROR: [pool example] 'request_slowlog_timeout' (5) can't be greater than 'request_terminate_timeout' (3)
ERROR: FPM initialization failed
Тому php-fpm8.3 -t перед кожним reload: обов’язкова звичка, так само як nginx -t.
Як порахувати pm.max_children
Верхню межу дає формула: pm.max_children = (RAM − система і запас − MariaDB − nginx) / RSS одного воркера. Цифри зі стенду після 1000 запитів до сторінки WordPress: один воркер PHP-FPM займав 41,7 МБ RSS (саме це число показує ps), але лише 10,6 МБ PSS. Решта: спільні OPcache і бібліотеки, які ядро не дублює, тож формула з RSS дає запас, і це добре. Nginx (майстер, два воркери і cache manager) займав 7,9 МБ PSS. MariaDB з типовим innodb_buffer_pool_size = 128M близько 100 МБ одразу після старту (замір того ж дня) і 265 МБ після кількох годин тестів (зайняту пам’ять сервер бази назад не віддає).
$ ps --no-headers -o rss,cmd -C php-fpm8.3 | grep "pool example" | awk '{s+=$1;n++} END {printf "%.0f MB (n=%d)\n", s/n/1024, n}'
42 MB (n=9)
Приклад для VPS на 2 ГБ (орієнтовно): (2048 − 400 на систему і запас − 300 на MariaDB − 25 на nginx) / 42 ≈ 31. Це стеля за пам’яттю, а не рекомендоване значення, і вона залежить від сайту: плагіни й WooCommerce збільшують RSS воркера, тому виміряйте свій після доби реального трафіку.
Що дають додаткові воркери: замір
Ми прогнали по 1000 запитів при 50 одночасних з’єднаннях (ab -n 1000 -c 50) з pm = static і різним pm.max_children:
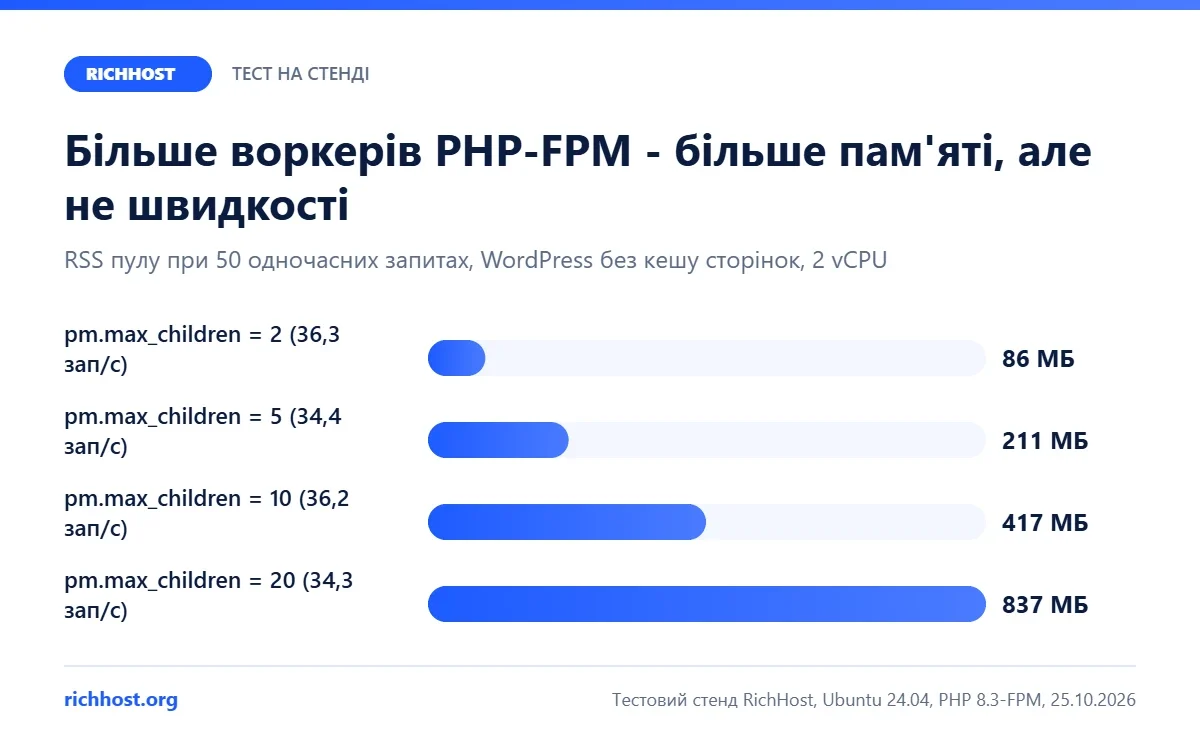
| pm.max_children | RSS пулу, МБ | PSS пулу, МБ | Запитів/с | Медіана відповіді, мс | Помилки |
|---|---|---|---|---|---|
| 2 | 86 | 43 | 36,3 | 1361 | 0 |
| 5 | 211 | 67 | 34,4 | 1424 | 0 |
| 10 | 417 | 105 | 36,2 | 1356 | 0 |
| 20 | 837 | 178 | 34,3 | 1423 | 0 |
На 2 vCPU сторінка WordPress без кешу впирається в процесор: два воркери вже завантажують обидва ядра, тож 20 воркерів дали ту саму пропускну здатність (близько 35 запитів за секунду) і ту саму затримку, але вдесятеро більше пам’яті. Жодної помилки не було: зайві запити чекали в черзі сокета (listen.backlog за замовчуванням 511). Більше воркерів допомагають, коли PHP чекає на щось зовнішнє: в іншому тесті на тому ж стенді з імітацією плагіна, що 250 мс чекає на відповідь API, перехід із 5 на 20 воркерів підняв пропускну здатність з 14,0 до 18,8 запиту за секунду.
Практичний орієнтир: почніть із 2-4 воркерів на vCPU, піднімайте значення, якщо в лозі FPM з’являється server reached pm.max_children setting, а процесор не завантажений повністю, і не перевищуйте стелю з формули. А от 502 під навантаженням ми отримали, коли зменшили чергу: з listen.backlog = 8 і двома воркерами 987 з 1000 запитів завершилися помилкою 502 із рядком connect() ... failed (11: Resource temporarily unavailable). Такий рядок означає, що бракує воркерів або черги, а не що зламався код сайту. Інші причини розібрано в статті коли хостинг повертає 502.
Крок 4. Server-блок Nginx
sudo mkdir -p /var/www/example.com/public
sudo chown -R $USER:www-data /var/www/example.com
Каталоги мають права 755, файли 644, а запис для www-data потрібен лише там, де сайт справді пише (для WordPress це wp-content/uploads і кеш). Що буває, коли PHP не може прочитати файл, видно в таблиці помилок нижче, а загальні правила у статті про права доступу до файлів. Файл /etc/nginx/sites-available/example.com:
server {
    listen 80;
    listen [::]:80;
    server_name example.com www.example.com;
    root /var/www/example.com/public;
    index index.php index.html;

    access_log /var/log/nginx/example.com.access.log;
    error_log  /var/log/nginx/example.com.error.log;

    # має збігатися з post_max_size і upload_max_filesize у пулі PHP
    client_max_body_size 64m;

    location / {
        try_files $uri $uri/ /index.php?$args;
    }

    location ~ \.php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.3-fpm-example.sock;
        fastcgi_read_timeout 60s;
    }

    location ~* \.(css|js|jpg|jpeg|png|gif|webp|avif|svg|ico|woff2?)$ {
        expires 30d;
        access_log off;
        try_files $uri =404;
    }

    location ~ /\.(?!well-known) {
        deny all;
    }

    location = /health.php {
        allow 127.0.0.1;
        deny all;
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/run/php/php8.3-fpm-example.sock;
    }

    location = /fpm-status {
        allow 127.0.0.1;
        deny all;
        include fastcgi.conf;
        fastcgi_pass unix:/run/php/php8.3-fpm-example.sock;
    }
}
sudo ln -s /etc/nginx/sites-available/example.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t && sudo systemctl reload nginxЩо показав curl на стенді (той самий блок на тестовому порту, скорочено):
$ nginx -t
nginx: configuration file /etc/nginx/nginx.conf test is successful
$ curl -s -o /dev/null -w "%{http_code}\n" http://127.0.0.1:8117/post-293/
200
$ curl -sI http://127.0.0.1:8117/wp-includes/css/dashicons.min.css | grep -iE "expires|cache-control"
Expires: Tue, 24 Nov 2026 13:49:46 GMT
Cache-Control: max-age=2592000
$ curl -s -o /dev/null -w "%{http_code}\n" http://127.0.0.1:8117/.git/config
403
$ curl -s -o /dev/null -w "%{http_code}\n" -F "f=@/tmp/r17_70m.bin" http://127.0.0.1:8117/r17-uploadtest.php
413
Перевірка знайшла три речі, які ми виправили в блоці вище. Спершу для статики стояли і expires 30d, і add_header Cache-Control "public", і nginx віддавав два заголовки Cache-Control: expires сам ставить max-age, тож другий рядок зайвий. Сторінка /fpm-status з include fastcgi_params повертала «File not found.», бо в цьому файлі немає SCRIPT_FILENAME, а з include fastcgi.conf запрацювала і показує, зокрема, лічильник max children reached. І рядок listen [::]:80 ламає nginx -t, якщо на сервері вимкнено IPv6: socket() [::]:80 failed (97: Address family not supported by protocol). У такому разі просто приберіть його.
Крок 5. Health-check усього стеку
Файл /var/www/example.com/public/health.php перевіряє версію PHP, потрібні модулі, OPcache і з’єднання з базою. Код відповіді 200 або 500 зручно віддавати моніторингу; у server-блоці файл доступний лише з 127.0.0.1.
<?php
header('Content-Type: application/json');
$need = ['mysqli','curl','dom','mbstring','xml','zip','gd','intl','exif','fileinfo','openssl'];
$out = ['php' => PHP_VERSION, 'sapi' => PHP_SAPI,
        'missing' => array_values(array_filter($need, fn($e) => !extension_loaded($e))),
        'opcache' => function_exists('opcache_get_status') && (opcache_get_status(false)['opcache_enabled'] ?? false)];
try {
    $db = new mysqli('localhost', 'example', 'change-me-Long-Pass-42', 'example_db');
    $out['db'] = $db->query('SELECT VERSION()')->fetch_row()[0];
} catch (Throwable $e) {
    $out['db'] = 'ERROR: ' . $e->getMessage();
}
$ok = !$out['missing'] && $out['opcache'] && !str_starts_with($out['db'], 'ERROR');
http_response_code($ok ? 200 : 500);
echo json_encode($out + ['ok' => $ok], JSON_UNESCAPED_SLASHES), "\n";
$ curl -s http://127.0.0.1:8117/health.php # на VPS: curl -s -H "Host: example.com" http://127.0.0.1/health.php
{"php":"8.3.6","sapi":"fpm-fcgi","missing":[],"opcache":true,"db":"10.11.14-MariaDB-0ubuntu0.24.04.1","ok":true}Якщо перевіряти зовні, додайте в allow IP-адресу сервісу моніторингу, а не відкривайте файл усім: він розкриває версії програм і містить пароль бази.
HTTPS через Let’s Encrypt
sudo apt install -y certbot python3-certbot-nginx
sudo certbot --nginx -d example.com -d www.example.com
sudo certbot renew --dry-run
Цей крок ми на стенді не виконували: контейнер не має публічного домену. Certbot допише в server-блок директиви ssl_certificate і переадресацію з HTTP, а сертифікат (діє 90 днів) продовжуватиме таймер systemd certbot.timer. Детальніше у статті Let’s Encrypt на хостингу.
systemctl на VPS і що робили ми
| Дія | На VPS із systemd | На стенді без systemd |
|---|---|---|
| Перевірити конфіги | sudo nginx -t, sudo php-fpm8.3 -t |
Те саме |
| Застосувати зміни nginx | sudo systemctl reload nginx |
nginx -s reload |
| Застосувати зміни пулу | sudo systemctl reload php8.3-fpm |
Зупинка майстра і запуск php-fpm8.3 -D -y файл |
| Стан і логи | systemctl status php8.3-fpm, journalctl -u mariadb |
pgrep, файли логів |
| Автозапуск після перезавантаження | Пакети вмикають служби самі; перевірка: systemctl is-enabled nginx php8.3-fpm mariadb |
Не застосовується |
Типові помилки: симптом, рядок логу, виправлення
Усі рядки нижче ми отримали на стенді, навмисно ламаючи конфігурацію (скорочено). Шукайте їх у /var/log/nginx/example.com.error.log і /var/log/php8.3-fpm.log.
| Симптом | Рядок у лозі | Причина | Що зробити |
|---|---|---|---|
| 502 Bad Gateway | connect() to unix:/run/php/php8.2-fpm.sock failed (2: No such file or directory) |
Шлях у fastcgi_pass не збігається з listen пулу або PHP-FPM зупинений |
ls /run/php/, вирівняти шляхи, systemctl status php8.3-fpm |
| 502 Bad Gateway | connect() ... failed (13: Permission denied) |
Сокет належить root, nginx (www-data) не може підключитися | listen.owner і listen.group = www-data, listen.mode = 0660 |
| 502 під навантаженням | connect() ... failed (11: Resource temporarily unavailable) |
Переповнена черга сокета | Не зменшувати listen.backlog, додати воркерів або кеш сторінок |
| 502 на довгих запитах | recv() failed (104: Connection reset by peer); у FPM: execution timed out ... terminating |
request_terminate_timeout зупинив скрипт |
Знайти повільне місце в slowlog, за потреби збільшити ліміт |
| 502 після зміни пулу | FPM initialization failed |
Помилка в конфігу, FPM не запустився | php-fpm8.3 -t перед reload |
| 504 Gateway Time-out | upstream timed out (110: Connection timed out) |
Скрипт довший за fastcgi_read_timeout |
Прискорити скрипт або підняти таймаут разом із FPM |
| «File not found.» (404) | FastCGI sent in stderr: "Primary script unknown" |
PHP-FPM отримав неіснуючий SCRIPT_FILENAME: інший root або fastcgi_params без SCRIPT_FILENAME |
include snippets/fastcgi-php.conf або fastcgi.conf, перевірити root |
| «Access denied.» (403) | Unable to open primary script: ... (Permission denied) |
Файл не читається користувачем пулу (наприклад, root:root 600) | chown на власника сайту з групою www-data, права 644 |
| 413 Request Entity Too Large | client intended to send too large body |
Перевищено client_max_body_size |
Підняти разом із post_max_size |
Як шукати причину таймаутів, коли сервер не ваш, пояснюємо в статті про помилку 504 Gateway Timeout.
Коли власний LEMP не потрібен
Свій LEMP: це оновлення безпеки, моніторинг, бекапи і нічні 502 на вашій відповідальності. Якщо вам потрібен сайт, а не сервер, на віртуальному хостингу RichHost веб-сервер, PHP і бази даних уже налаштовані й обслуговуються, а ви керуєте сайтами, базами, поштою та безкоштовним SSL Let’s Encrypt у панелі керування. Диски NVMe, необмежені сайти і поштові скриньки, сервери в Європі та США; тарифи від $8 на місяць (A3), при оплаті за рік -10%. Порівняйте тарифи віртуального хостингу, а для WordPress сторінку хостинг для WordPress.
Часті питання
Скільки оперативної пам’яті потрібно для LEMP з WordPress?
На нашому стенді в простої nginx займав близько 8 МБ, MariaDB від 100 до 265 МБ, два прогріті воркери PHP-FPM 86 МБ RSS. Невеликий сайт поміститься в 1 ГБ RAM, а 2 ГБ дають запас для 10-20 воркерів і кешу бази (оцінка для простого сайту без важких плагінів).
Чи обов’язковий Imagick?
Ні. WordPress використовує gd, якщо Imagick немає, і «Здоров’я сайту» показує Imagick лише як рекомендацію. Ставте php8.3-imagick, якщо потрібні PDF-прев’ю або формати, які gd не підтримує.
MariaDB чи MySQL?
Для WordPress підходять обидві: на сторінці вимог WordPress (перевірено 25.10.2026) вказано PHP 8.3 або новіший і MariaDB 10.11 або MySQL 8.0 і новіші. MariaDB 10.11 з архіву Ubuntu 24.04 відповідає вимогам без сторонніх репозиторіїв.

