


WordPress envoie chaque e-mail via wp_mail(), qui le transmet par défaut à la fonction PHP mail() et au programme sendmail local. Si le serveur n’a pas de sendmail ou si mail() est désactivée, wp_mail() renvoie false avec l’erreur “Could not instantiate mail function”. Si le message part quand même, mais depuis une adresse du type wordpress@votre-domaine sans SPF ni DKIM, Gmail et Yahoo le rejettent ou le classent en spam. La solution fiable : envoyer en SMTP authentifié depuis une boîte mail du domaine du site (un mu-plugin prêt à l’emploi est fourni plus bas) et publier des enregistrements SPF, DKIM et DMARC dans le DNS.
Comment nous avons testé
- Banc de test RichHost : un conteneur isolé avec 2 vCPU / 8 Go, Ubuntu 24.04, nginx 1.24, PHP 8.3-FPM, WordPress 6.7.2 (PHPMailer 6.9.2 intégré), octobre 2026. Le banc n’a volontairement aucun serveur de messagerie.
- Nous avons d’abord appelé
wp_mail()via WP-CLI et capturé l’erreur avec le hookwp_mail_failed. Puis nous avons lancé un récepteur SMTP local (Python aiosmtpd 1.4.6 avec authentification sur le port 2525), y avons connecté WordPress avec un mu-plugin sur le hookphpmailer_initet avons lu les en-têtes des messages reçus. Nous avons aussi faussé exprès le mot de passe et le port pour obtenir les vrais textes d’erreur. - Les enregistrements DNS ont été lus via Google Public DNS (DNS-over-HTTPS) ; les exigences de Gmail, de Yahoo et des RFC ont été vérifiées sur les pages officielles le 25/10/2026. Ce sont des résultats du banc de test, pas des mesures des serveurs de production RichHost.
Ce que WordPress signale quand un e-mail ne peut partir nulle part
Le moyen le plus rapide de trouver la cause est de demander l’erreur à WordPress au lieu de deviner. Cette commande SSH (WP-CLI) s’accroche à wp_mail_failed et envoie un message de test :
wp eval '
add_action( "phpmailer_init", function ( $m ) {
  echo "Mailer: {$m->Mailer}, From: {$m->From}, Sendmail: {$m->Sendmail}\n";
} );
add_action( "wp_mail_failed", function ( $e ) {
  echo "wp_mail_failed: ", $e->get_error_message(), "\n";
} );
var_dump( wp_mail( "test@example.com", "WordPress test", "Delivery check" ) );'

Mailer: mail, From: wordpress@127.0.0.1, Sendmail: /usr/sbin/sendmail
sh: 1: /usr/sbin/sendmail: not found
wp_mail_failed: Could not instantiate mail function.
bool(false)
La sortie montre deux problèmes à la fois. D’abord, PHP cherche /usr/sbin/sendmail, ne le trouve pas, et PHPMailer renvoie “Could not instantiate mail function”. Ensuite, même si le message était parti, l’expéditeur aurait été wordpress@127.0.0.1, car WordPress construit le From à partir de “wordpress@” et du nom d’hôte de l’URL du site. Sur un vrai site, cela donne wordpress@votre-domaine : une boîte qui n’existe généralement pas et que personne ne signe avec DKIM.
Les visiteurs voient la même panne autrement. Sur le banc, le formulaire “Mot de passe oublié ?” a renvoyé : Error: The email could not be sent. Your site may not be correctly configured to send emails. Si votre site affiche ce message, le problème se situe côté serveur, pas dans la boîte de l’utilisateur.
Une réserve : un true renvoyé par wp_mail() signifie seulement que le premier serveur de la chaîne a accepté le message. C’est le serveur du destinataire qui décide s’il arrive en boîte de réception, et c’est là qu’interviennent SPF, DKIM et DMARC.
Un mu-plugin prêt à l’emploi : SMTP avec le mot de passe dans wp-config.php
Il vous faut une vraie boîte mail sur le domaine du site, par exemple noreply@votre-domaine. Le choix d’un service de messagerie et la création de la boîte sont expliqués dans notre guide sur la messagerie professionnelle avec votre nom de domaine ; ici, nous la connectons seulement à WordPress. Une extension avec écran de réglages (comme WP Mail SMTP) fonctionne aussi, mais la trentaine de lignes de code ci-dessous fait le même travail sans stocker de réglages en base de données, et c’est cette variante que nous avons testée sur le banc.
Étape 1. Ajoutez les données de la boîte dans wp-config.php au-dessus de la ligne “That’s all, stop editing!”. Récupérez l’adresse du serveur SMTP, le port et le type de chiffrement dans le panneau de contrôle de votre hébergement ou dans les réglages de votre service de messagerie ; nous expliquons à part les ports SMTP 465 et 587.
define( 'SMTP_HOST', 'smtp.your-mail-server' );
define( 'SMTP_PORT', 587 );
define( 'SMTP_SECURE', 'tls' );   // 'tls' for 587, 'ssl' for 465
define( 'SMTP_USER', 'noreply@example.com' );
define( 'SMTP_PASS', 'mailbox-password' );
define( 'SMTP_FROM', 'noreply@example.com' );
define( 'SMTP_FROM_NAME', 'Site name' );
Étape 2. Créez wp-content/mu-plugins/smtp-mailer.php (créez le dossier mu-plugins s’il n’existe pas). WordPress charge toujours ces extensions, et on ne peut pas les désactiver par erreur dans l’administration :
<?php
/**
 * Plugin Name: SMTP mailer (wp-config constants)
 * Description: Sends wp_mail() through SMTP. Credentials live in wp-config.php, not in the database.
 */
defined( 'ABSPATH' ) || exit;

add_action( 'phpmailer_init', function ( $phpmailer ) {
    if ( ! defined( 'SMTP_HOST' ) || ! defined( 'SMTP_USER' ) || ! defined( 'SMTP_PASS' ) ) {
        return; // no settings - leave WordPress defaults
    }
    $phpmailer->isSMTP();
    $phpmailer->Host       = SMTP_HOST;
    $phpmailer->Port       = defined( 'SMTP_PORT' ) ? (int) SMTP_PORT : 587;
    $phpmailer->SMTPSecure = defined( 'SMTP_SECURE' ) ? SMTP_SECURE : 'tls'; // 'tls' = 587, 'ssl' = 465
    $phpmailer->SMTPAuth   = true;
    $phpmailer->Username   = SMTP_USER;
    $phpmailer->Password   = SMTP_PASS;

    $from = defined( 'SMTP_FROM' ) ? SMTP_FROM : SMTP_USER;
    $phpmailer->setFrom( $from, defined( 'SMTP_FROM_NAME' ) ? SMTP_FROM_NAME : get_bloginfo( 'name' ), false );
    $phpmailer->Sender   = $from; // envelope sender = Return-Path, same domain as From
    $phpmailer->Hostname = substr( strrchr( $from, '@' ), 1 ); // Message-ID on your domain
} );

add_action( 'wp_mail_failed', function ( $error ) {
    error_log( 'wp_mail_failed: ' . $error->get_error_message() );
} );
L’extension impose la boîte du site comme From pour chaque message, y compris les notifications de formulaires, et ne touche pas au Reply-To. Les erreurs d’envoi sont écrites dans le journal d’erreurs PHP : les échecs ne passent plus inaperçus. Le mot de passe n’est pas stocké en base de données, il ne se retrouve donc pas dans les exports de la base et n’est pas affiché dans l’administration.
Ce que le serveur SMTP a reçu : de vrais en-têtes
Sur le banc, nous avons pointé les constantes vers le récepteur local (127.0.0.1, port 2525, sans TLS car la connexion ne quitte jamais le conteneur) et demandé une réinitialisation du mot de passe via le formulaire de connexion normal, donc via PHP-FPM, exactement comme un visiteur. Le journal du récepteur et les en-têtes du message :
AUTH LOGIN login=noreply@example.com -> OK
MAIL FROM:<noreply@example.com> RCPT TO:['bench@example.com']

Return-Path: <noreply@example.com>
Date: Sun, 25 Oct 2026 13:20:27 +0000
To: bench@example.com
From: Bench site <noreply@example.com>
Subject: [Test bench] Password Reset
Message-ID: <8af3DfXlICDJ0FA9lslTao0CY5idpC92rm6aOgJtY@example.com>
X-Mailer: PHPMailer 6.9.2 (https://github.com/PHPMailer/PHPMailer)
Le récepteur a écrit le Return-Path à partir de l’adresse d’enveloppe (MAIL FROM), exactement comme le fait le serveur du destinataire à la livraison. SPF vérifie ce domaine, il doit donc correspondre au domaine du From : la ligne Sender de l’extension s’en charge.
Deux détails que nous n’avons remarqués que sur le banc. Premièrement, sans la ligne Hostname, le Message-ID ressemblait à <CIg8g1brX822iXZmQ7mFyMqZqnPLe55hcUS61gkw@vm>, avec le nom du conteneur au lieu d’un domaine. Avec cette ligne, le Message-ID se termine par @example.com et PHPMailer salue le serveur avec EHLO example.com. Deuxièmement, un message imitant un formulaire de contact, avec From: Visitor <visitor@gmail.com> et Reply-To: visitor@gmail.com, est parti en From: Bench site <noreply@example.com>, le Reply-To: visitor@gmail.com étant conservé. Vous pouvez toujours répondre au visiteur avec le bouton Répondre, et le DMARC du domaine du visiteur ne bloque plus la livraison.
Les textes d’erreur obtenus en faussant exprès les réglages (temps jusqu’à l’échec mesuré dans wp eval) :
# wrong password, 11.7 ms
SERVER -> CLIENT: 535 5.7.8 Authentication credentials invalid
wp_mail_failed: SMTP Error: Could not authenticate.

# closed port 2526, 6.6 ms
wp_mail_failed: SMTP Error: Could not connect to SMTP host. Failed to connect to server
L’erreur de connexion est revenue instantanément parce que le port était fermé. Si un pare-feu ignore silencieusement les paquets, PHPMailer attend son délai d’expiration, 300 secondes par défaut : le formulaire se fige puis affiche une erreur. Après le test, nous avons supprimé le mu-plugin et les constantes, arrêté le récepteur et vérifié que le banc répondait toujours en HTTP 200.
SPF, DKIM et DMARC : ce qu’exigent Gmail et Yahoo
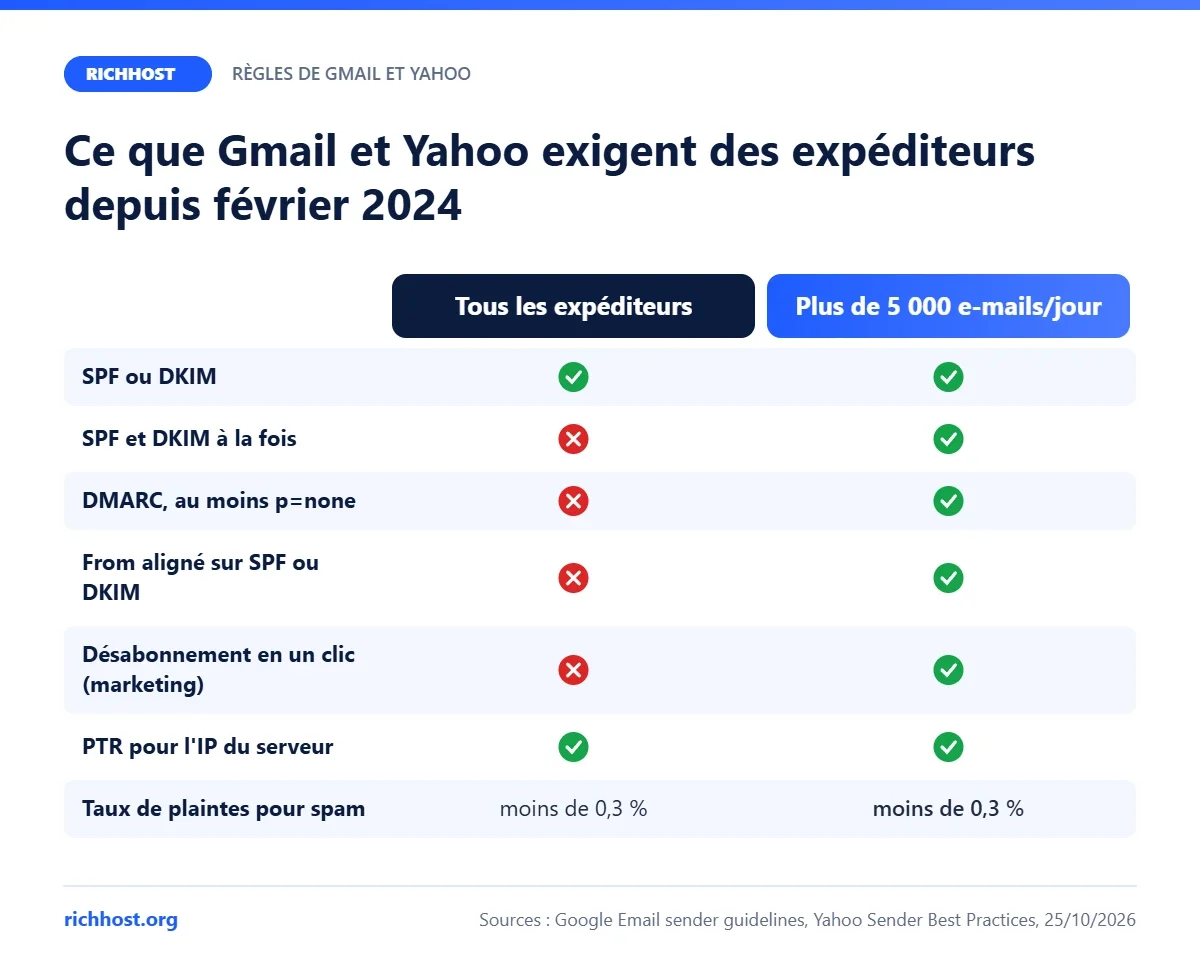
Depuis février 2024, Gmail et Yahoo appliquent les mêmes règles. Tous les expéditeurs doivent avoir SPF ou DKIM, un DNS inverse (PTR) valide pour l’IP d’envoi et un taux de plaintes pour spam inférieur à 0,3 %. Les expéditeurs de plus de 5 000 messages par jour doivent configurer à la fois SPF et DKIM, publier DMARC au moins avec p=none, aligner le domaine du From sur celui de SPF ou de DKIM et proposer le désabonnement en un clic (RFC 8058) dans les messages marketing. Google recommande de rester sous 0,1 % de plaintes et rejette plus strictement le courrier non conforme depuis novembre 2025. Sources : Google Email sender guidelines, Google FAQ, Yahoo Sender Best Practices (vérifié le 25/10/2026).
Syntaxe des enregistrements selon les normes (les trois sont des enregistrements TXT dans le DNS du domaine) :
| Enregistrement | Nom et exemple de valeur | Règles de la norme |
|---|---|---|
| SPF (RFC 7208) | example.comv=spf1 ip4:203.0.113.10 include:_spf.example.net -all |
Un seul enregistrement v=spf1 par domaine. Pas plus de 10 mécanismes nécessitant une requête DNS (include, a, mx, ptr, exists, redirect), sinon le résultat est permerror. |
| DKIM (RFC 6376) | selector._domainkey.example.comv=DKIM1; k=rsa; p=MIIBIjANBg... |
Le sélecteur figure dans la signature du message (balise s=). Un p= vide signifie que la clé a été révoquée. |
| DMARC (RFC 9989) | _dmarc.example.comv=DMARC1; p=none; rua=mailto:dmarc@example.com |
v=DMARC1 vient toujours en premier. p : none, quarantine ou reject. La RFC 9989 (mai 2026) a remplacé la RFC 7489 : la balise pct disparaît, t= (mode test) et np= sont nouvelles. |
La création de ces enregistrements dans le panneau d’hébergement ou chez le registraire est détaillée pas à pas dans notre guide de configuration de SPF, DKIM et DMARC. Si les types d’enregistrements restent flous, commencez par les enregistrements DNS et la gestion de domaine.
Vérifier les enregistrements d’un domaine depuis le navigateur
Pas besoin de dig ni d’outils tiers : Google Public DNS répond en HTTPS et accepte les requêtes depuis n’importe quelle page. Ouvrez la console du navigateur (F12, onglet Console), remplacez le domaine et le sélecteur DKIM par les vôtres et exécutez :
const domain = 'wordpress.org';
const names = [domain, '_dmarc.' + domain, 's1._domainkey.' + domain];
for (const name of names) {
  const r = await fetch(`https://dns.google/resolve?name=${name}&type=TXT`).then(r => r.json());
  (r.Answer || []).filter(a => a.type === 16 && /v=spf1|v=DMARC1|p=/.test(a.data))
    .forEach(a => console.log(name, a.data.slice(0, 90)));
}
La réponse pour wordpress.org le 25/10/2026 :
wordpress.org v=spf1 ip4:66.6.42.0/24 ip4:66.155.40.0/24 include:helpscoutemail.com -all
_dmarc.wordpress.org v=DMARC1; p=reject; rua=mailto:dmarc-reports@automattic.com;
s1._domainkey.wordpress.org k=rsa; t=s; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAnfGpXkSpmDxbb3MixtF8/GmtD/XQLyiI
Trois choses utiles apparaissent ici. L’enregistrement SPF se termine par -all et n’utilise qu’un seul include sur les dix autorisés. DMARC est à la politique la plus stricte, p=reject ; arrivez-y progressivement, après p=none et la lecture des rapports. L’enregistrement DKIM s1 est en réalité un CNAME vers sendgrid.net : un service d’envoi externe gère la clé et le domaine ne fait que pointer vers elle. À titre de comparaison, les sélecteurs de gmail.com que nous avons vérifiés (20230601, 20221208, 20210112) renvoient v=DKIM1; k=rsa; p= avec une clé vide : ils sont donc révoqués.
Diagnostic : symptôme, vérification, correction
| Symptôme | Que vérifier | Que faire |
|---|---|---|
| Aucun e-mail, aucune erreur visible | Ce que renvoie wp_mail() (commande ci-dessus) et si le journal PHP contient des entrées wp_mail_failed. Pour les e-mails planifiés, si wp-cron s’exécute. |
Connecter SMTP avec le mu-plugin ; pour les e-mails en retard, configurer un cron système. |
| “Could not instantiate mail function.” | Si le serveur dispose de sendmail et si mail() est désactivée dans PHP. |
Ne pas chercher à réparer mail() ; passer au SMTP authentifié. |
| “SMTP Error: Could not connect to SMTP host” (anciennes versions : “SMTP connect() failed”) | L’hôte, le port et la paire port/chiffrement : 587 avec tls ou 465 avec ssl. Une erreur immédiate signifie que le port est fermé, une longue attente qu’il est filtré. | Corriger les constantes ; si le port sortant est bloqué, demander au support de votre hébergeur quel port SMTP est autorisé. |
| “SMTP Error: Could not authenticate.” | L’identifiant est l’adresse complète de la boîte, le mot de passe est à jour. | Mettre à jour SMTP_USER et SMTP_PASS dans wp-config.php. |
| Les e-mails arrivent en spam | Dans Gmail, “Afficher l’original” : spf, dkim et dmarc doivent être à PASS ; vérifier les enregistrements du domaine via DNS-over-HTTPS. | Ajouter SPF, DKIM et DMARC ; garder From et Return-Path sur le domaine du site ; Message-ID sur votre domaine. |
| Le formulaire affiche “envoyé”, mais rien n’arrive | Si le From contient l’adresse du visiteur (yahoo.com a p=reject, gmail.com a p=none avec sp=quarantine). Si la boîte d’envoi a reçu des messages de non-remise. |
Le From doit être la boîte du site, l’adresse du visiteur va dans Reply-To ; le mu-plugin ci-dessus l’impose. |
Si les e-mails ne partent plus après un changement d’hébergeur, vérifiez d’abord SPF (nouvelle IP du serveur) et DKIM (nouvelle clé sur le nouveau serveur). Les exigences serveur de WordPress en général sont réunies dans notre guide de l’hébergement WordPress.
FAQ
DMARC est-il nécessaire si le site n’envoie que quelques e-mails par jour ?
Formellement, Gmail et Yahoo n’exigent des petits expéditeurs que SPF ou DKIM. Mais un enregistrement DMARC avec p=none ne bloque rien et vous fournit des rapports sur toutes les sources de courrier de votre domaine : ajoutez-le tout de suite.
Comment trouver le sélecteur DKIM de mon domaine ?
Ouvrez les en-têtes de n’importe quel message signé par votre domaine : dans la ligne DKIM-Signature, la balise s= est le sélecteur et d= le domaine. L’enregistrement se trouve à selector._domainkey.domain.
Puis-je mettre l’adresse du visiteur d’un formulaire dans le From ?
Non. Votre serveur n’a pas le droit de signer le domaine de quelqu’un d’autre, donc la vérification DMARC du domaine du visiteur échoue, et pour les domaines en p=reject le message est rejeté. Mettez l’adresse du visiteur dans Reply-To.
Comment fonctionne l’envoi d’e-mails avec les offres RichHost ?
Sur toutes les offres, le nombre de boîtes mail et leur taille sont illimités. Les envois partent d’IP propres : vos e-mails arrivent en boîte de réception, et nous bannissons les spammeurs. Les règles de Gmail et Yahoo sur l’authentification, les plaintes et le désabonnement s’appliquent toujours. Vous pouvez comparer les offres d’hébergement RichHost ; créez la boîte sur votre domaine dans le panneau de contrôle de l’hébergement, les détails sont sur la page hébergement e-mail.


