


TTFB (time to first byte, doba do prvního bajtu) má dvě části: síť (DNS, spojení TCP, TLS handshake, cesta požadavku na server a odpovědi zpět) a čas, který server stráví sestavením stránky. Na našem testovacím stroji serverovou část nejvíc snížila cache stránek (ze 114 na 0,4 ms na úvodní stránce WordPressu) a OPcache (z 251 na 114 ms). Na straně sítě ušetřily TLS 1.3 a keep-alive každé jednu celou cestu tam a zpět, tedy asi 50 ms při latenci 50 ms. Komprese TTFB téměř neovlivňuje, pokud nepoužíváte brotli 11 za běhu: to přidalo 180 ms.
Jak jsme testovali
10. listopadu 2026 na testovacím stroji: kontejner Ubuntu 24.04.5 (2 vCPU, 8 GB RAM, sdílený s jinými úlohami, proto u každého běhu uvádíme load average), nginx 1.24.0 s modulem brotli, PHP-FPM 8.3.6, MariaDB 10.11.14, Redis 7.0.15, WordPress 6.4.3 se šablonou Twenty Twenty-Four a 200 vygenerovanými příspěvky, curl 8.5.0. TTFB jsme měřili pomocí curl -w jako medián z 15 až 30 požadavků, konfigurace jsme testovali střídavě. Latenci sítě 50 ms jsme emulovali vlastní proxy, protože modul jádra netem není v kontejneru k dispozici; proxy nezpožďuje TCP handshake, takže ve skutečné síti stojí každé nové spojení ještě jednu cestu tam a zpět navíc. Jde o výsledky testovacího stroje, ne o čísla serverů RichHost. Oficiální zdroje jsme ověřili tentýž den.
Z čeho se TTFB skládá
Prohlížeč počítá TTFB od začátku navigace do prvního bajtu odpovědi. Podle web.dev (aktualizace 18. listopadu 2025, ověřeno 10. listopadu 2026) zahrnuje přesměrování, spuštění service workeru, DNS, spojení a TLS a potom čekání na odpověď. Dobré TTFB je 0,8 s nebo méně; nad 1,8 s je špatné. Klíčovým síťovým pojmem je RTT (round trip time): doba, za kterou paket dorazí na server a odpověď se vrátí. Nové spojení HTTPS potřebuje několik takových cest, než server vůbec uvidí požadavek.
curl ukazuje tyto fáze zvlášť:
curl -o /dev/null -s -w 'dns: %{time_namelookup}\ntcp: %{time_connect}\ntls: %{time_appconnect}\nsent: %{time_pretransfer}\nttfb: %{time_starttransfer}\ntotal: %{time_total}\n' https://example.com/Hodnoty jsou kumulativní a počítají se od začátku požadavku, takže fáze trvá tolik, kolik činí rozdíl mezi sousedními řádky. Dvě měření na testovacím stroji (TLS 1.2, latence 50 ms):
# 1st request: page cache MISS
dns:      0.000024
tcp:      0.000141
tls:      0.108645
sent:     0.108738
ttfb:     0.215671
total:    0.215763
# 2nd request: page cache HIT
dns:      0.000014
tcp:      0.000096
tls:      0.106746
sent:     0.106880
ttfb:     0.157784
total:    0.157907
DNS a TCP jsou tu nulové: adresa byla zadaná ručně a proxy spojení nezpožďuje. TLS 1.2 trvalo 107 až 109 ms, tedy dvě cesty po 50 ms. Rozdíl mezi ttfb a sent je čekání na server. Při prvním požadavku je cache stránek prázdná a 107 ms tvoří 50 ms sítě a asi 57 ms PHP. Při druhém jde stránka z cache a zbývá jen 51 ms, skoro čistá síť.
Fáze TTFB: co je ovlivňuje a jak je zkrátit
| Fáze (curl -w) | Co ji ovlivňuje | Jak ji zkrátit |
|---|---|---|
| DNS (time_namelookup) | Rychlost DNS serverů domény, TTL záznamů, cache resolveru návštěvníka | Spolehlivé jmenné servery, TTL alespoň hodina u stabilních záznamů, méně cizích domén na stránce |
| TCP (time_connect minus time_namelookup) | Vzdálenost k serveru: každé nové spojení stojí jedno RTT | Server blíž publiku, CDN, keep-alive místo nových spojení |
| TLS (time_appconnect minus time_connect) | Verze protokolu (TLS 1.2: dvě RTT, TLS 1.3: jedno), obnovení relace, CPU serveru | TLS 1.3, cache relací a session tickets |
| Čekání (time_starttransfer minus time_pretransfer) | PHP bez OPcache, počet a rychlost SQL dotazů, chybějící cache, přetížený server | Cache stránek, OPcache, objektová cache pro opakovaná data, oprava pomalých dotazů |
| Přesměrování (time_redirect s -L) | http na https, doména bez www na www, řetězy 301 | Odkazovat rovnou na cílovou URL, jedno 301 místo řetězu |
| Přenos (time_total minus time_starttransfer) | Velikost odpovědi, komprese, šířka pásma | Do TTFB nepatří, ale gzip 5 nebo brotli 4 až 6 zmenší HTML 6 až 7krát |
Strana serveru: z 251 ms na 0,4 ms
Nejdřív jsme měřili bez sítě: curl na stejném stroji, pro každý požadavek nové spojení. TCP tu trvá 0,1 ms, takže celé TTFB připadá na nginx, PHP a databázi. Úvodní stránka WordPressu má 105 KB HTML; medián z 30 požadavků, load average během běhu 2,4 až 2,6:
| Konfigurace | TTFB, medián | p90 | SQL dotazy |
|---|---|---|---|
| Bez OPcache | 250,6 ms | 330,7 ms | 24 |
| OPcache | 114,4 ms | 134,0 ms | 24 |
| OPcache + Redis (objektová cache) | 70,6 ms | 92,0 ms | 0 |
| Cache stránek nginx (HIT) | 0,4 ms | 0,4 ms | PHP se nespouští |
| OPcache + pomalý dotaz pluginu | 556,3 ms | 661,4 ms | 25 |
| Totéž + Redis | 532,6 ms | 626,0 ms | 1 |
| Plugin ukládá výsledek do wp_cache, bez Redisu | 572,1 ms | 695,5 ms | 25 |
| Plugin ukládá výsledek do wp_cache, s Redisem | 76,9 ms | 95,1 ms | 0 |
| Cache stránek + pomalý dotaz (HIT) | 0,4 ms | 0,5 ms | PHP se nespouští |
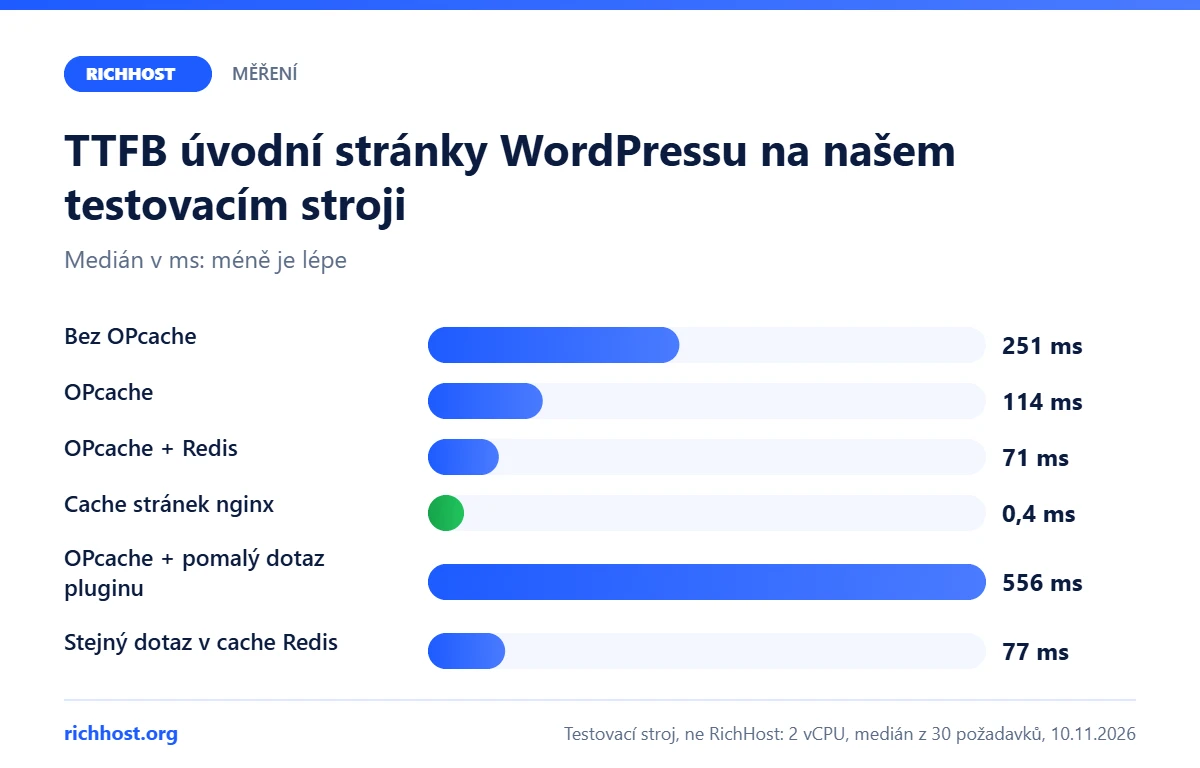
V jiném běhu, kdy stroj víc zatěžovaly jiné úlohy (load average 5,5 až 7,5), daly stejné konfigurace 365, 153 a 102 ms místo 251, 114 a 71 ms. Pořadí se nezměnilo, ale práce PHP trvala o třetinu déle. Přetížený server prodlužuje fázi čekání; síť s tím nemá nic společného.
OPcache: první a nejlevnější krok
Bez OPcache PHP při každém požadavku znovu kompiluje stovky souborů WordPressu. Jeho zapnutí snížilo TTFB z 251 na 114 ms bez jakékoli změny kódu. Obvykle je zapnutá ve výchozím stavu, ale zkontrolujte i větev PHP: viz jak zjistit a změnit verzi PHP.
Objektová cache nepomůže u každého dotazu
Redis odstranil všech 24 SQL dotazů úvodní stránky a stáhl TTFB na 71 ms. „Plugin“ s pomalým dotazem přes $wpdb ale zůstal pomalý: 533 ms s Redisem oproti 556 ms bez něj. Objektová cache obsahuje jen to, co do ní kód uloží. Když tentýž plugin uložil výsledek pomocí wp_cache_set, bez Redisu se nic nezměnilo (572 ms, protože výchozí cache WordPressu žije jen po dobu jednoho požadavku), zatímco s Redisem kleslo TTFB na 77 ms. Proto nejdřív najděte a opravte pomalý dotaz indexem nebo přepsáním (viz optimalizace databáze na hostingu); objektová cache se vyplatí pro data, která se opakují na každé stránce.
Cache stránek problém skryje, ale nevyřeší
S cache stránek pomalý dotaz z TTFB úplně zmizel: 0,4 ms. Každý, kdo cache obchází, ho ale pocítí dál:
X-Cache: MISS     ttfb=0.053513
X-Cache: HIT      ttfb=0.000452
X-Cache: HIT      ttfb=0.000373
X-Cache: BYPASS   ttfb=0.053053   # Cookie: wordpress_logged_in_...
První návštěvník po vymazání cache, administrátoři a zákazníci s košíkem dostávají stránku z PHP. Proto cache stránek patří navíc k OPcache a objektové cache, ne místo nich. Nastavení WordPressu krok za krokem i s konfigurací nginx najdete v návodu jak zrychlit WordPress.
Síť: TLS 1.3, obnovení relace a keep-alive
Bez latence stál TLS handshake na testovacím stroji jen 5 až 7 ms času CPU. Abychom viděli síťovou část, přidali jsme 50 ms na každou cestu tam a zpět a stránku servírovali z cache, aby práce serveru výsledky nerušila:
| Scénář (RTT 50 ms) | TLS hotovo | TTFB |
|---|---|---|
| První spojení, čisté http | bez TLS | 53,6 ms |
| První spojení, TLS 1.2 | 111 ms | 163 ms |
| První spojení, TLS 1.3 | 59 ms | 112 ms |
| Druhé spojení, TLS 1.2, relace obnovena | 53 ms | 105 ms |
| Druhé spojení, TLS 1.3, relace obnovena | 54 ms | 107 ms |
| Druhé spojení, TLS 1.3, obnovení vypnuto | 56 ms | 108 ms |
| Druhý požadavek ve stejném spojení (keep-alive) | není potřeba | 51 ms |
| Druhý požadavek, keep-alive vypnutý (TLS 1.3) | 53 ms | 105 ms |
Tři závěry. TLS 1.3 ušetří jedno RTT u každého nového spojení. Obnovení relace má význam u TLS 1.2 (ze dvou cest je jedna); u TLS 1.3 šetří jen CPU, protože handshake beztak trvá jednu cestu. Nejvíc přináší keep-alive: opakovaný požadavek v otevřeném spojení stojí 51 ms místo 105 ms a ve skutečné síti je rozdíl větší, protože nové spojení potřebuje ještě TCP handshake, který naše proxy nezpožďovala. HTTP/3 spojuje navázání spojení a TLS do jediné cesty a samotné RTT se zkrátí díky serveru blízko vašeho publika nebo CDN pro web.
Nastavení nginx, se kterým jsme testovali:
ssl_protocols TLSv1.2 TLSv1.3;
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 1h;
ssl_session_tickets on;
keepalive_timeout 65s;
listen 443 ssl http2;     # nginx 1.25.1+: listen 443 ssl; http2 on;
Na sdíleném hostingu je nastavuje poskytovatel, výsledek si ale můžete ověřit sami:
curl -so /dev/null -w '%{http_version}\n' https://example.com/
openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null 2>/dev/null | grep -E 'Protocol|Cipher is'
HTTP/2: třicet souborů jedním spojením
Verze HTTP téměř nemění TTFB samotného HTML, ale rozhoduje, kolikrát zaplatíte za spojení. Načetli jsme HTML a 29 souborů stránky (obrázky WebP a skripty, celkem 760 KB) se stejnou latencí 50 ms:
| Protokol | Spojení | Čas pro 30 souborů, medián |
|---|---|---|
| HTTP/1.1, jedno spojení, soubory postupně | 1 | 1626 ms |
| HTTP/1.1, až 6 paralelních spojení | 6 | 341 ms |
| HTTP/2 přes TLS 1.2 | 1 | 183 ms |
| HTTP/2 přes TLS 1.3 | 1 | 131 ms |
HTTP/2 posílá všechny soubory paralelně jedním spojením s jedním TLS handshakem místo šesti. Bez latence byl rozdíl 24 ms proti 13 ms: u blízkého serveru neznatelný, pro návštěvníka vzdáleného tisíc kilometrů znatelný.
Komprese: úroveň je důležitější než algoritmus
Komprese zmenšuje přenos, ne TTFB. Server ale komprimuje před odesláním, takže příliš vysoká úroveň přidá čas těsně před prvním bajtem. Úvodní stránka (105 KB HTML) z cache nginx, komprimovaná za běhu, medián z 30 požadavků, vedle času CPU na jednorázovou kompresi stejného souboru:
| Algoritmus a úroveň | Velikost | TTFB v nginx | Čas CPU |
|---|---|---|---|
| Bez komprese | 104 895 B (100 %) | 0,4 ms | 0 |
| gzip 1 | 18 809 B (17,9 %) | 0,9 ms | 0,6 ms |
| gzip 5 | 16 267 B (15,5 %) | 1,3 ms | 0,8 ms |
| gzip 9 | 15 846 B (15,1 %) | 2,6 ms | 1,9 ms |
| brotli 4 | 15 845 B (15,1 %) | 1,6 ms | 1,0 ms |
| brotli 6 | 14 434 B (13,8 %) | 2,5 ms | 1,6 ms |
| brotli 11 | 13 136 B (12,5 %) | 182 ms | 164 ms |
| zstd 3 | 16 918 B (16,1 %) | chybí modul | 0,3 ms |
| zstd 19 | 14 508 B (13,8 %) | chybí modul | 47 ms |
gzip 9 komprimuje jen o 2,6 % lépe než gzip 5 a spotřebuje dvakrát víc CPU. brotli 4 dosáhne velikosti gzip 9 za poloviční čas. brotli 11 za běhu je past: 182 ms místo 0,4 ms u stránky z cache a 297 ms místo 128 ms u stránky, kterou PHP pokaždé sestavuje. CSS a JS se chovají stejně: style.min.css knihovny bloků se zmenší na 13,5 % s gzip 5 a na 11 % s brotli 11, jQuery na 34,9 % a 31,4 %. Dynamické HTML proto komprimujte pomocí gzip 5 nebo brotli 4 až 6 a statické soubory předem na maximální úroveň: s brotli_static se style.min.css posílal ve velikosti 12 151 bajtů za 0,2 až 0,6 ms.
gzip on;
gzip_comp_level 5;
gzip_min_length 256;
gzip_vary on;
gzip_types text/css application/javascript application/json image/svg+xml;
brotli on;
brotli_comp_level 5;
brotli_types text/css application/javascript application/json image/svg+xml;
brotli_static on;   # serves style.css.br made by: brotli -q 11 -k style.css
gzip_static on;
zstd je nejrychlejší (0,3 ms na úrovni 3) a podle caniuse k 10. listopadu 2026 ho podporují Chrome a Edge 123+, Firefox 126+ a částečně Safari 26. nginx v Ubuntu 24.04 však modul zstd nemá, existuje jen modul třetí strany, který si musíte zkompilovat sami. Pro většinu webů stačí brotli a gzip.
Komprimovat obrázky nemá smysl
Do gzip_types jsme schválně přidali JPEG, PNG a WebP. JPEG se zmenšil jen na 99,0 %, WebP na 99,7 % a brotli WebP dokonce o 5 bajtů zvětšilo. Fotka v PNG narostla s gzip 1 o 133 bajtů, zatímco doba odpovědi stoupla z 0,8 na 18 ms. Obrazové formáty jsou už interně komprimované, proto image/jpeg, image/png a image/webp do typů pro kompresi nezařazujte; SVG je naopak text a komprimuje se dobře.
Co dělat: rozhodovací tabulka
| Pokud | Udělejte toto |
|---|---|
| TTFB je vysoké i s curl přímo na serveru nebo ze stejného města | Problém je ve fázi čekání: cache stránek, OPcache, hledejte pomalé SQL dotazy |
| Rychlé pro návštěvníky, pomalé pro přihlášené uživatele | Cache stránek zakrývá pomalý kód: objektová cache a optimalizace dotazů |
| time_appconnect minus time_connect odpovídá dvěma RTT | Jde o TLS 1.2 bez obnovení relace: zapněte TLS 1.3 a cache relací |
| TTFB je dobré z vaší země, špatné z jiného kontinentu | Jde o RTT: přesuňte server blíž publiku nebo použijte CDN |
| http_version vrací 1.1 | Zapněte HTTP/2, zvlášť pokud stránka načítá desítky souborů |
| TTFB po zapnutí komprese vzrostlo | Snižte úroveň na gzip 5 nebo brotli 4 až 6, statické soubory komprimujte předem |
| gzip_types obsahuje image/jpeg nebo image/png | Odstraňte je: žádná úspora velikosti, delší doba odpovědi |
Obecná nastavení webového serveru, PHP a MySQL jsme shrnuli v návodu konfigurace serveru pro rychlost webu. Na hostingových tarifech RichHost běží weby na NVMe discích, bezplatný SSL Let’s Encrypt se zapíná ve vlastním ovládacím panelu s asistentem AI a servery jsou v Evropě a USA (Helsinky, Varšava, Paříž a USA): vyberte lokalitu nejblíž svému publiku a TTFB si ověřte příkazy výše.
Časté otázky
Jaké TTFB je dobré?
Podle web.dev 0,8 s nebo méně; nad 1,8 s je špatné. U stránky z cache na serveru ve stejném regionu jsou reálné desítky milisekund: na testovacím stroji s latencí 50 ms odpověděl opakovaný požadavek za 51 ms, tedy prakticky jen síť.
Proč se TTFB liší podle místa?
Nové spojení HTTPS potřebuje několik cest tam a zpět: TCP, TLS a samotný požadavek. S TLS 1.2 jsou to čtyři, s TLS 1.3 tři, takže každých 50 ms latence k serveru navíc se promítne do 150 až 200 ms TTFB.
Zlepší komprese TTFB?
Ne, zkracuje přenos po prvním bajtu. Vysoké úrovně za běhu TTFB dokonce zvyšují: brotli 11 přidalo na testovacím stroji asi 180 ms.
Potřebuji Redis, když už mám cache stránek?
Pro návštěvníky téměř ne. Pro přihlášené uživatele, nákupní košíky a administraci ano: na testovacím stroji snížila objektová cache TTFB stránky mimo cache ze 114 na 71 ms, pokud se do cache ukládají i pomalé dotazy pluginů.


